
Notre taux de consentement aux cookies était de 2,75 %, soit des données fiables sur environ 3 % des visiteurs. Ce qu'exigent le RGPD, la POPIA et le droit américain, ce que Consent Mode ne peut pas réparer, et pourquoi nous gardons la bannière.
Honnêtement, peu de choses ont bouleversé autant l'analyse web (et de façon aussi agaçante) que l'arrivée de la bannière de consentement aux cookies. Ce qui n'était au départ qu'un aimable avis « nous utilisons des cookies » s'est mué en pop-up juridique plein écran que la moitié d'internet ignore désormais.
Depuis quelques mois, nous utilisons Enzuzo comme plateforme de gestion du consentement (CMP, pour Consent Management Platform) ici, chez Milk Moon Studio.
Les chiffres sont... brutaux. Sur cent visiteurs, moins de trois cliquent réellement sur Accepter. Cela donne un taux de consentement aux cookies de 2,75 %, soit moins que la marge d'erreur de la plupart des sondages. 0,63 % de plus cliquent sur Refuser, plus de la moitié (51 %) restent là, l'air hagard, sans rien faire, et 45 % ne voient jamais la bannière, à cause des bloqueurs ou de la logique de géolocalisation.
Autrement dit, nous collectons des données d'analyse parfaitement conformes et de haute fidélité sur environ trois pour cent de notre audience.
Tous les autres sont invisibles.
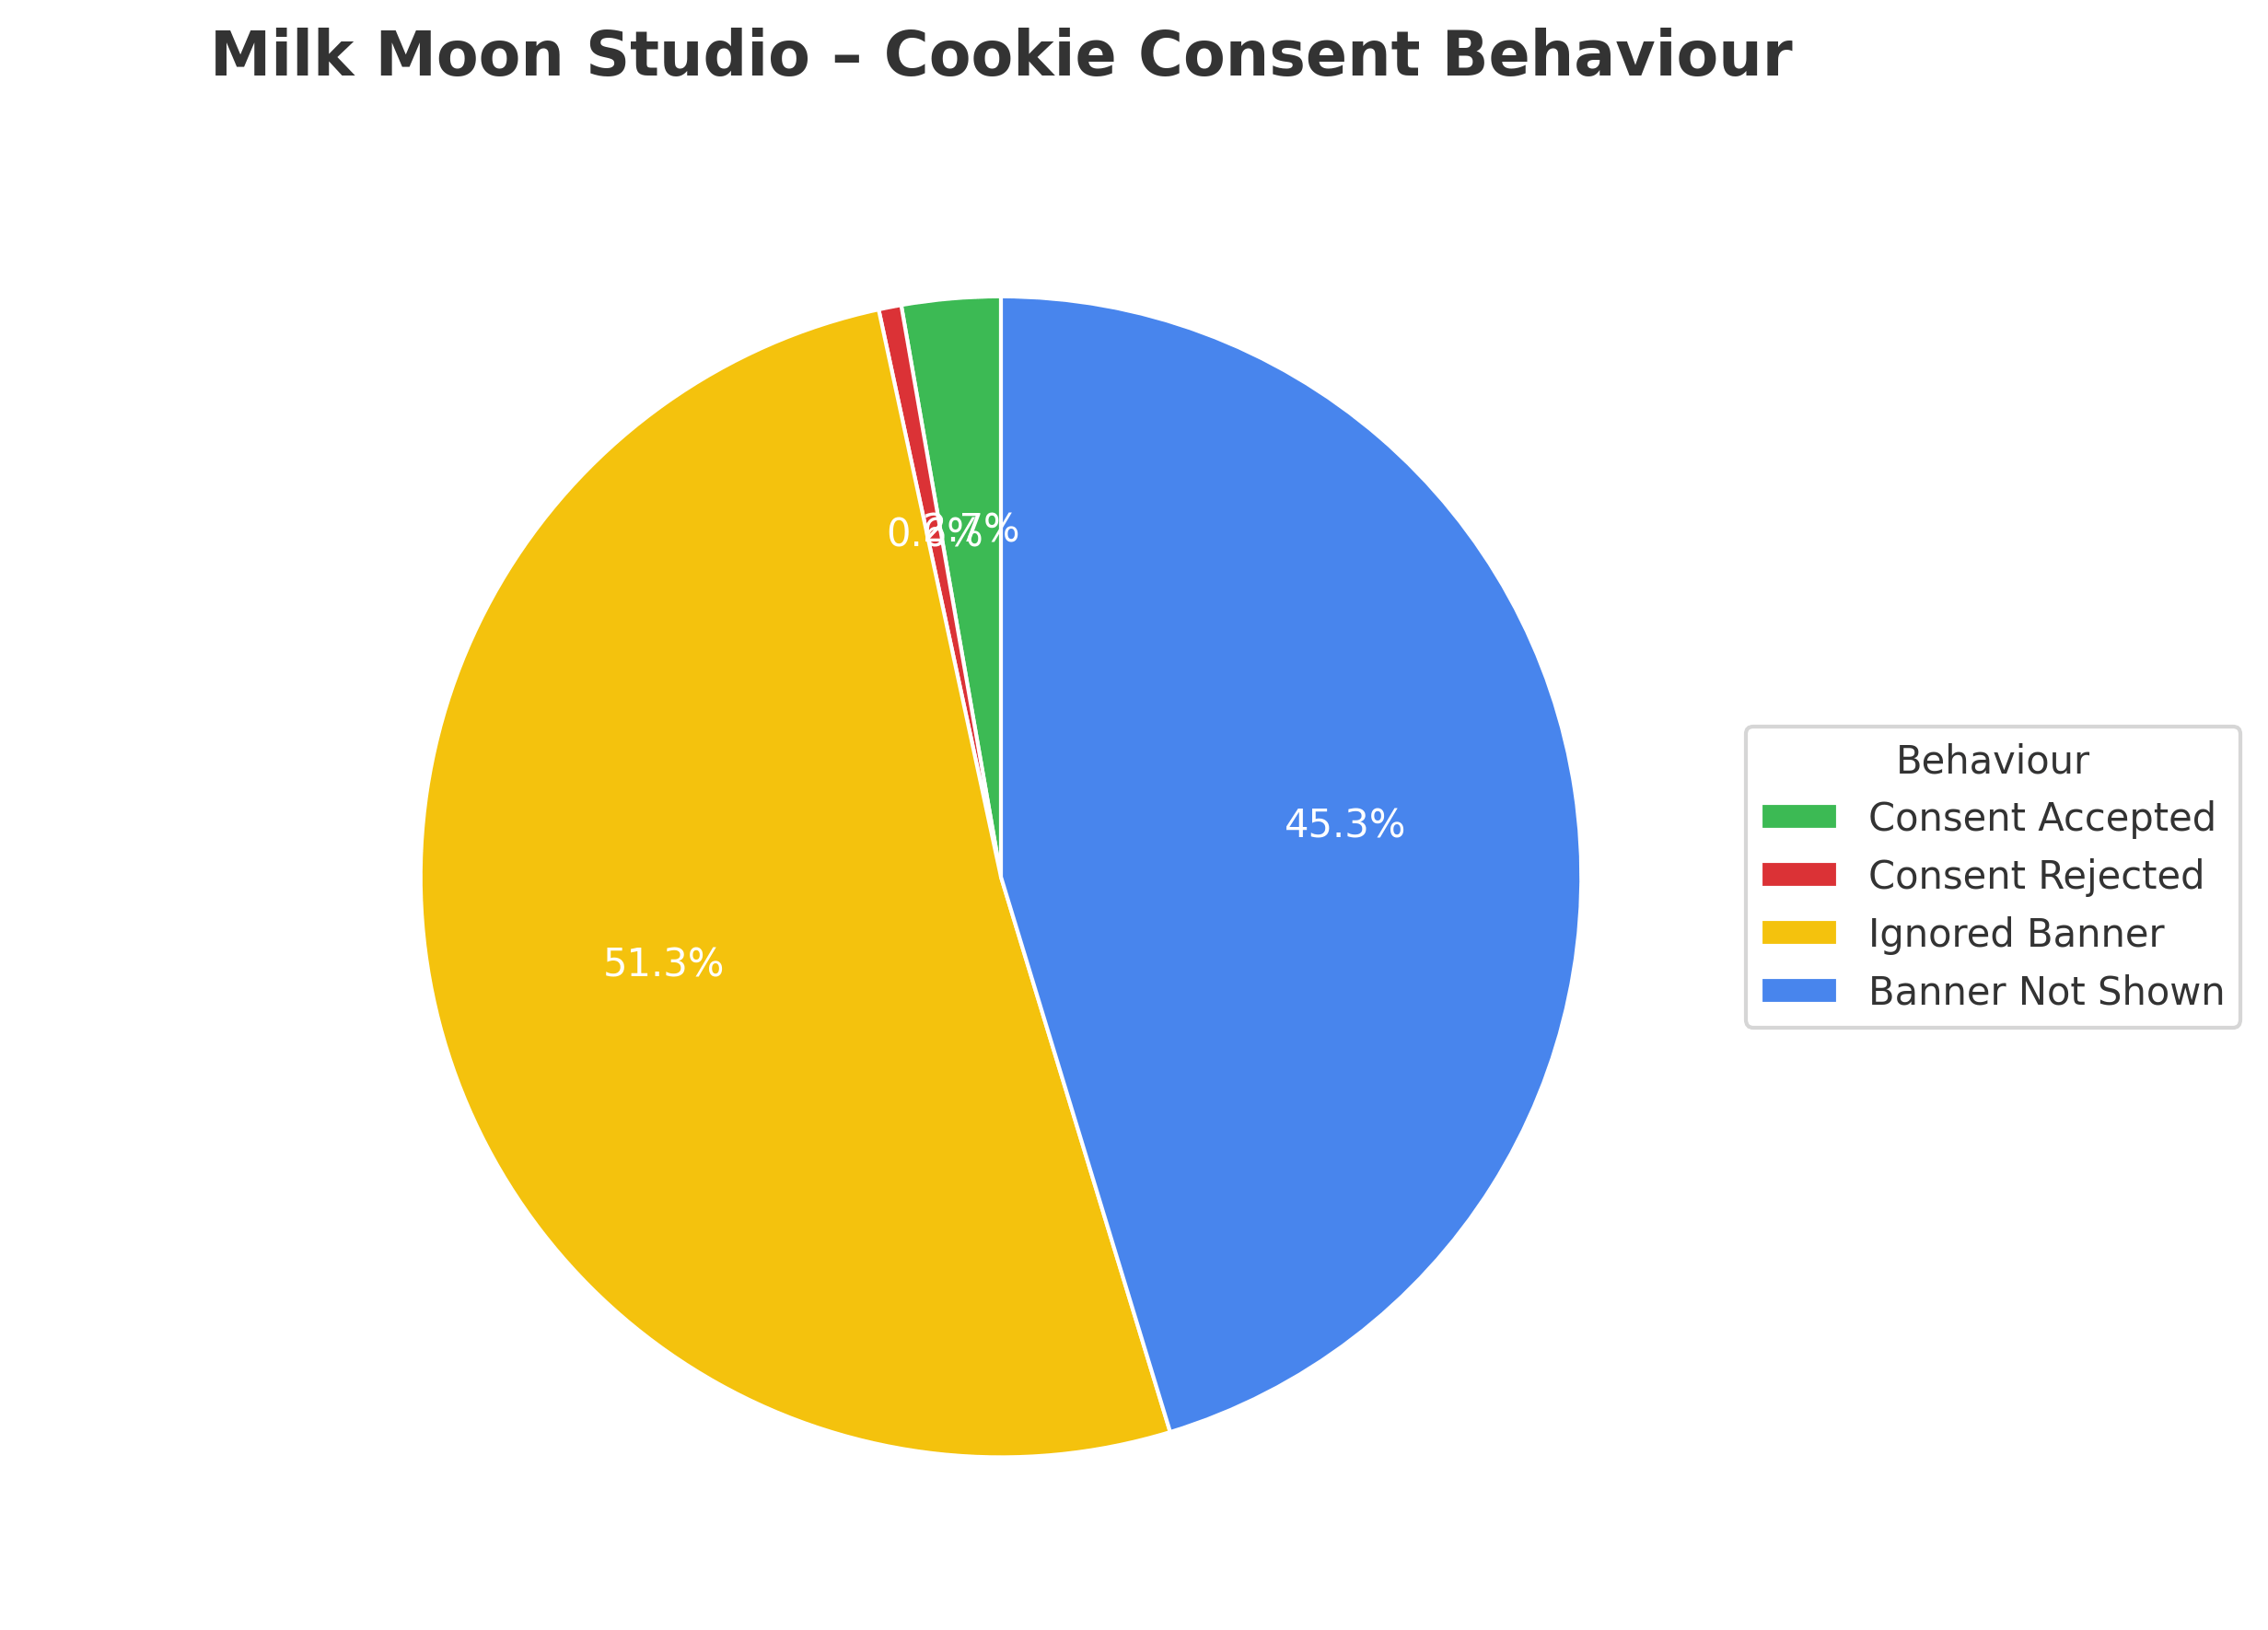
Cela nous a fait réfléchir (et chercher, et débattre, et peut-être perdre un peu de sommeil) :
Quel est le vrai coût de la conformité ?
Sommes-nous en train de perdre des données précieuses par pure obligation légale ? Ou les bannières de cookies ont-elles fait plus de mal aux données que la vie privée n'en a jamais fait ?
Si vous gérez un site Webflow (ou n'importe quel site, d'ailleurs) avec des outils d'analyse, de marketing, ou même de simples cookies de base, vous avez sûrement eu les mêmes débats tardifs : a-t-on vraiment besoin d'une bannière de consentement ? Faut-il une CMP complète ou faire simple ? Que se passe-t-il, légalement et concrètement, si on ne suit pas les règles à la lettre ?
Plongeons dans les exigences légales de trois grandes juridictions : l'UE (RGPD), les États-Unis et l'Afrique du Sud (POPIA). Examinons des cas d'application réels, comparons nos données de consentement aux tendances mondiales, et essayons de comprendre ce qui est en train de se passer, bon sang, dans le paysage de l'analyse web.
Comment on en est arrivé là
L'idée de départ était simple : donner aux utilisateurs le contrôle sur l'usage de leurs données. Dans la pratique, ce noble objectif est entré en collision avec l'addiction d'internet au suivi de tout ce qui bouge.
Le RGPD est arrivé en 2018 et a donné le ton : pas de cookies non essentiels sans consentement explicite, éclairé et préalable. Pas de cases précochées. Pas de permission implicite. Vous voulez suivre quelqu'un ? Demandez d'abord, et rendez le refus tout aussi facile.
Puis est arrivée la POPIA en Afrique du Sud, qui a emprunté une bonne part de l'ADN du RGPD, ainsi que la montée lente des lois américaines sur la vie privée au niveau des États, comme le CCPA/CPRA, le CPA du Colorado et le VCDPA de Virginie. Les détails diffèrent, mais l'idée est la même : les gens décident des données que vous collectez, et vous devez les prévenir quand vous le faites.
Tout cela paraît raisonnable, jusqu'à ce qu'on voie ce qui se passe quand on donne réellement le choix aux gens.
Le bilan de réalité : notre taux de consentement Enzuzo face au reste du secteur
Avant d'entrer dans le labyrinthe juridique, regardons ce qui se passe réellement sur notre site, et comment cela se compare à tous les autres :
Les chiffres de Milk Moon Studio :
- Pages vues au total : 100 %
- Consentement accepté : 2,75 %
- Consentement refusé : 0,63 %
- Bannière ignorée : 51,33 %
- Bannière fermée : 0 %
- Bannière non affichée : 45,29 %
Laissez ça infuser. Plus de la moitié de nos visiteurs (51,33 %) ignorent complètement la bannière. 45,29 % de plus ne la voient même jamais (probablement des visiteurs récurrents qui ont déjà fait leur choix, des utilisateurs avec certaines configurations de navigateur, ou des bloqueurs). Seuls 2,75 % acceptent activement, et moins de 1 % refusent activement.
Et à l'échelle mondiale ?
C'est là que ça devient intéressant (ou déprimant, selon votre point de vue). D'après les études récentes du secteur et les éditeurs de CMP :
- Moyenne UE (opt-in strict) : 3 à 7 % d'acceptation explicite pour des bannières bien conçues, avec certains sites qui montent jusqu'à 15 % quand les utilisateurs font vraiment confiance à la marque
- Taux de refus : quand on présente aux utilisateurs un choix clair entre « Accepter » et « Refuser » (comme l'exige le RGPD), les taux de refus se situent généralement entre 50 et 60 %, voire plus
- Moyenne États-Unis : 10 à 20 % d'acceptation (plus élevée parce que beaucoup de sites utilisent le consentement implicite ou un blocage moins strict)
- Moyenne mondiale : 5 à 10 % d'acceptation explicite
- Taux d'ignorance : dans l'ensemble du secteur, 40 à 60 % des utilisateurs n'interagissent tout simplement pas avec les bannières de cookies
Mise à jour, octobre 2026 : un mot sur la façon dont ces chiffres sont mesurés, parce que c'est plus important que nous ne le pensions. Un « taux de consentement » peut désigner les personnes qui cliquent sur Tout accepter, ou toute personne ayant donné un consentement quel qu'il soit (y compris en choisissant une catégorie ou deux dans les paramètres), et il peut être calculé par visiteur, par session ou, comme le fait Enzuzo, par page vue. Nos 2,75 % correspondent aux clics sur Accepter rapportés à toutes les pages vues, y compris les 45 % où la bannière ne s'est jamais affichée. Si on ne compte que les pages vues où elle s'est réellement affichée, on est plutôt autour de 5 %. C'est pour cela que les études publiées partent dans tous les sens. La plus grosse que nous ayons trouvée, l'étude sur le comportement face aux cookies d'Advance Metrics (un suivi, cinq ans après, de leur étude initiale de 2018 portant sur plus de 1,2 million d'utilisateurs), a porté sur des sites B2B internationaux au premier semestre 2023 et a constaté que 25,4 % des utilisateurs acceptaient tous les cookies dès la bannière, contre seulement 33,6 % qui l'ignoraient. Prenez donc les fourchettes ci-dessus comme des ordres de grandeur, et certains sites font clairement bien mieux que nous. Le constat reste pourtant valable : la plupart des gens ignorent la bannière ou disent non, et même à 25 %, vous avancez aux trois quarts à l'aveugle.
Que nous apprend tout cela ?
Notre taux d'acceptation de 2,75 % est faible, mais pas délirant pour une mise en œuvre en opt-in strict. Nous sommes à peu près au niveau de la moyenne européenne (voire un peu en dessous). Nos statistiques Enzuzo sont donc mauvaises, mais parfaitement normales. Tout le monde vole à l'aveugle, ensemble.
Ce n'est pas un problème « de chez nous ». C'est un changement qui touche tout le secteur dans le fonctionnement de l'analyse web.
Le grand black-out analytique : ce que cela implique pour la qualité des données
Voici le calcul brutal : si nous sommes pleinement conformes au RGPD et à la POPIA, nous travaillons avec des données fiables sur moins de 3 % de notre trafic venant de visiteurs de l'UE et d'Afrique du Sud.
Cette cécité a des conséquences. Avec 97 % des visiteurs non suivis, vos taux de conversion sont faux, vos entonnoirs sont cassés, et vos « informations sur l'audience » ressemblent davantage à des horoscopes qu'à des données solides.
Les conséquences sont vertigineuses :
- Des données massivement incomplètes : il nous manque les données de plus de 97 % des visiteurs
- Des métriques complètement faussées : taux de conversion, taux de rebond, temps passé sur le site, sources de trafic : tout est biaisé
- Inutilisables pour décider : on ne peut pas prendre de décisions éclairées à partir des données de 3 % de son audience
- Un échantillon biaisé : les 2,75 % qui consentent ne forment pas un échantillon aléatoire. C'est un sous-ensemble particulier d'utilisateurs, peut-être plus engagés, plus confiants, ou issus de démographies différentes
- Des conversions sous-estimées : vos conversions réelles sont peut-être bien supérieures à ce qu'affiche Analytics
- Des ressources mal allouées : vous risquez d'investir trop dans les canaux qui génèrent plus de consentements, tout en ignorant des canaux au consentement plus faible mais au meilleur ROI réel
Pour la publicité, c'est encore pire :
Pour ceux qui font de la publicité, la douleur double. Sans signaux de consentement, Google Ads désactive complètement le remarketing et les audiences personnalisées. Il ne vous reste qu'à crier dans le vide avec un ciblage générique, et bonne chance pour optimiser vos campagnes quand vos conversions perdent la moitié de leur attribution :
- Des audiences de remarketing très limitées (seuls 2,75 % peuvent être reciblés)
- Un suivi des conversions dégradé (impossible de savoir quelles publicités ont mené à des conversions si les utilisateurs n'ont pas consenti)
- Une optimisation entravée (les algorithmes de Google ne peuvent pas optimiser sans signaux de consentement de la plupart des utilisateurs)
- Du budget publicitaire gaspillé (des publicités montrées à des gens déjà convertis, ou qui passent à côté de ceux qui devraient les voir)
Et même si vous vous pliez en quatre pour mettre en place le Consent Mode v2 de Google, tout ce que vous obtenez, c'est de la modélisation statistique. GA4 essaie de combler les trous avec de la « modélisation comportementale » et de la « modélisation des conversions », mais ce n'est en réalité que de la devinette sophistiquée. C'est mieux que de voler complètement à l'aveugle, mais on est très loin de disposer de vraies données.
Et un petit site n'aura peut-être même pas droit à la devinette. GA4 n'active la modélisation comportementale que si une propriété compte au moins 1 000 utilisateurs quotidiens ayant accordé leur consentement à l'analyse sur au moins 7 des 28 jours précédents, plus au moins 1 000 événements par jour venant de personnes ayant dit non, pendant au moins 7 jours. Avec un taux de consentement aux cookies de 2,75 %, il vous faudrait bien plus de 36 000 visiteurs par jour pour passer la première barre, si bien que, pour la plupart des sites de petites entreprises, la modélisation ne se déclenche tout simplement jamais.
Pendant ce temps, les régulateurs ne plaisantent pas : le RGPD fait la loi dans l'UE
Ce que dit réellement la loi
Le Règlement général sur la protection des données (RGPD) est en vigueur depuis le 25 mai 2018, et il ne rigole pas. Si vous traitez les données personnelles de quelqu'un dans l'Union européenne, vous devez vous y conformer, où que votre entreprise soit réellement établie.
Les principales exigences en matière de consentement aux cookies :
- Un consentement explicite et éclairé : les utilisateurs doivent activement donner leur accord avant que vous ne déposiez le moindre cookie non essentiel sur leur appareil. Les cases précochées ne comptent pas. Le « consentement implicite » n'existe pas sous le RGPD. Pas de consentement = pas de suivi.
- Un contrôle granulaire : les utilisateurs doivent pouvoir accepter ou refuser séparément différentes catégories de cookies (analytiques, marketing, fonctionnels, etc.). Vous ne pouvez pas proposer « Tout accepter » comme seule option.
- Une information claire : vous devez expliquer quelles données vous collectez, pourquoi, avec qui vous les partagez et combien de temps vous les conservez. La directive ePrivacy et le RGPD imposent ensemble cette transparence.
- Un retrait facile : les utilisateurs doivent pouvoir retirer leur consentement aussi facilement qu'ils l'ont donné. Si accepter prend un clic, refuser ou retirer son consentement doit aussi en prendre un.
- Pas de « cookie walls » : vous ne pouvez généralement pas refuser l'accès à votre site à quelqu'un qui rejette les cookies non essentiels. (Il existe des exceptions étroites, mais elles sont difficiles à justifier.)
- Un consentement documenté : vous devez conserver des preuves attestant que le consentement a été obtenu, quand, et pour quelles finalités. Si quelqu'un dépose une plainte, vous devez pouvoir le prouver.
- Pas de cases précochées : l'arrêt de référence de la CJUE dans l'affaire Planet49 a précisé que, même pour les cookies, les cases précochées violent la loi. Le consentement doit résulter d'un acte positif.
- L'intérêt légitime ne s'applique pas : les tendances récentes en matière d'application sont limpides : vous ne pouvez pas invoquer l'« intérêt légitime » comme base légale pour des cookies non essentiels comme ceux de l'analyse ou du marketing.
Qu'est-ce qui compte comme donnée personnelle ?
C'est là que ça se corse. Google Analytics (même GA4) collecte des données qui peuvent être considérées comme personnelles au sens du RGPD :
- Les adresses IP (même « anonymisées », Google reçoit l'IP complète avant de la tronquer)
- Les identifiants client et les identifiants utilisateur
- Les identifiants d'appareil
- Un comportement de navigation pouvant créer une « empreinte numérique »
Les régulateurs européens (les autorités nationales de protection des données, comme la CNIL en France) sont on ne peut plus clairs : Google Analytics exige le consentement. À proprement parler, cela découle des règles sur les cookies de chaque pays, le RGPD fixant le niveau d'exigence de ce qui constitue un consentement.
L'application dans la vraie vie : ils ne bluffent pas
Si nous ne pouvons pas simplement hausser les épaules et collecter quand même, c'est parce que les régulateurs ont des dents, et qu'ils s'en servent. Voyons quelques cas réels d'entreprises sanctionnées pour des manquements en matière de cookies :
Google contre la France (septembre 2025) : l'autorité française de protection des données (la CNIL) a infligé à Google une amende de 325 millions d'euros pour avoir inséré des publicités dans Gmail sans consentement adéquat des utilisateurs et les avoir poussés à accepter des cookies par des dark patterns. C'est l'une des plus grosses amendes jamais infligées en matière de consentement aux cookies (techniquement, au titre des règles françaises sur les cookies, le volet ePrivacy du droit, plutôt que du RGPD lui-même).
IAB Europe (février 2022) : l'autorité belge de protection des données a jugé le Transparency and Consent Framework d'IAB Europe non conforme au RGPD, imposant des changements majeurs dans la façon dont les acteurs de l'ad tech obtiennent le consentement. Amende : 250 000 €, plus l'ordre de supprimer d'énormes quantités de données collectées de manière irrégulière.
Les décisions sur Google Analytics (2022 et 2023) : les autorités de protection des données d'Autriche, de France, d'Italie, du Danemark, de Finlande, de Norvège et de Suède ont toutes jugé que l'utilisation de Google Analytics violait le RGPD en raison des transferts de données vers les États-Unis, même avec consentement. Certaines ont exigé que des sites cessent complètement d'utiliser GA. (À savoir : ces décisions portaient sur l'envoi de données vers les États-Unis avant l'entrée en vigueur du EU-US Data Privacy Framework en juillet 2023. Google y est certifié, donc le problème du transfert est pour l'instant mis de côté. L'exigence de consentement, elle, n'a pas disparu.)
Les petites entreprises sont touchées aussi : il n'y a pas que les géants de la tech. En janvier 2022, un tribunal de Munich a condamné l'exploitant d'un site à verser 100 € de dommages et intérêts à un visiteur pour avoir chargé Google Fonts depuis les serveurs de Google sans consentement (ce qui transmet l'adresse IP du visiteur à Google), en le menaçant d'amendes pouvant atteindre 250 000 € s'il continuait. Des entreprises françaises ont été sanctionnées pour des bannières de cookies qui ne permettaient pas un refus facile.
Les dark patterns dans le viseur : la California Privacy Protection Agency et un nouveau Consortium of Privacy Regulators regroupant plusieurs États américains s'attaquent désormais activement aux bannières de cookies qui utilisent des « dark patterns » : un bouton « Accepter » lumineux et bien visible, un « Refuser » enterré en texte gris ou nécessitant plusieurs clics.
Donc, même si l'application est inégale, la tendance est claire : les lois sur la vie privée ne sont pas une mode passagère. C'est un cliquet qui ne revient jamais en arrière.
Ce qui est en jeu
Les violations du RGPD peuvent vous coûter :
- Jusqu'à 20 millions d'euros OU 4 % du chiffre d'affaires annuel mondial, le montant le plus élevé étant retenu
- Des frais juridiques, des coûts d'audit et des dépenses de mise en conformité
- Des atteintes à votre réputation
- L'ordre de cesser complètement le traitement de données
- Des actions civiles de la part des personnes concernées
- Des plaintes actives de groupes de défense de la vie privée comme NOYB (qui traque activement les violations)
Pour une petite agence comme la nôtre, même une « petite » amende RGPD serait fatale à l'entreprise.
Le facteur Google : quand les plateformes font la police
Là, on quitte le droit pour entrer dans la pratique.
Même si vous aviez le courage d'ignorer la conformité, Google ne vous laissera pas faire. Depuis mars 2024, tout site qui utilise Analytics ou Ads dans l'EEE et au Royaume-Uni (et en Suisse depuis juillet 2024) doit mettre en place le Consent Mode v2.
Si vous n'envoyez pas à Google de signaux de consentement valides :
- GA4 cesse de collecter des données complètes pour les utilisateurs qui n'ont pas consenti
- Les listes de remarketing Ads ne se remplissent plus
- Le suivi des conversions devient flou
- La personnalisation des annonces s'arrête
- Les performances de vos campagnes s'effondrent
Alors oui, vous pourriez retirer la bannière, mais vos outils d'analyse et de publicité ne fonctionneraient plus qu'à moitié, au mieux. Google est devenu, de fait, le bras armé du RGPD. C'est une application des règles que vous ne pouvez pas ignorer.
Niveau de risque en cas de non-conformité : ÉLEVÉ
Même les petites entreprises se font prendre. Les utilisateurs peuvent déposer des plaintes. Les groupes de défense de la vie privée traquent activement les violations. Les autorités de protection des données infligent des milliards d'amendes, enquêtent activement sur les violations du consentement aux cookies, répondent aux plaintes et coordonnent l'application transfrontalière.
POPIA : l'Afrique du Sud suit l'exemple de l'UE
Ce que dit la loi
La loi sur la protection des informations personnelles (POPIA) est pleinement entrée en vigueur le 1er juillet 2021 et partage de nombreux principes avec le RGPD. Si vous traitez les informations personnelles de personnes concernées en Afrique du Sud, la POPIA s'applique à vous.
Les principales exigences :
- Le consentement doit être volontaire, spécifique et éclairé : même exigence que le RGPD quand vous vous appuyez dessus. Le consentement est l'un des six motifs licites de traitement de la section 11 (l'intérêt légitime en est un autre), donc la POPIA n'exige pas le consentement pour chaque traitement. Pour les cookies d'analyse et de marketing, en revanche, un consentement éclairé et préalable est la voie sûre, et c'est celle que nous suivons.
- La spécification des finalités : vous ne pouvez collecter des données que pour des finalités explicitement définies et licites. Vous devez communiquer clairement ces finalités.
- La minimisation des données : ne collectez que ce qui est nécessaire à la finalité annoncée.
- Les mesures de sécurité : vous devez protéger les données personnelles contre l'accès non autorisé, la perte ou les dommages.
- Les droits des personnes concernées : les individus peuvent demander l'accès à leurs données, leur rectification, ou s'opposer au traitement.
- Les transferts transfrontaliers : la POPIA encadre l'envoi de données hors d'Afrique du Sud, il faut donc des garanties pour transférer des données vers les serveurs de Google à l'étranger (comme des clauses contractuelles types).
Qu'est-ce qui compte comme information personnelle selon la POPIA ?
La POPIA définit largement les informations personnelles :
- Les adresses IP
- Les identifiants d'appareil
- Les cookies pouvant identifier une personne identifiable ou s'y rapporter
- Le comportement de navigation rattaché à un individu
Oui, Google Analytics entre dans cette définition. Même si la POPIA ne prévoit pas encore de règles propres aux cookies, la doctrine juridique traite généralement les cookies comme un traitement d'informations personnelles.
L'application dans la vraie vie : des débuts, mais de plus en plus sérieux
L'application de la POPIA monte encore en puissance par rapport au RGPD, mais l'Information Regulator (l'autorité sud-africaine de protection des données) passe à l'action.
En Afrique du Sud, l'application est plus récente mais se réchauffe. L'Information Regulator a commencé à prononcer des sanctions de plusieurs millions de rands pour des manquements dans le traitement des données, et les plaintes s'accumulent :
2023, la première amende POPIA : le ministère de la Justice et du Développement constitutionnel s'est vu infliger une amende de 5 millions de ZAR pour avoir ignoré une mise en demeure après une attaque par rançongiciel en 2021 (il n'avait pas renouvelé son antivirus et d'autres licences de sécurité). Notez le chemin : violation, puis mise en demeure, puis amende quand la mise en demeure est ignorée.
De multiples plaintes déposées : le bureau de l'Information Regulator dit avoir reçu des milliers de plaintes, beaucoup liées au suivi numérique, aux communications marketing et à l'absence de mécanismes de consentement.
L'application est plus lente qu'en Europe, mais elle a bien lieu. Et les sanctions sont sérieuses.
Ce qui est en jeu
Les violations de la POPIA peuvent entraîner :
- Des amendes allant jusqu'à 10 millions de ZAR (environ 550 000 dollars US)
- Jusqu'à 10 ans de prison pour certaines infractions, comme faire obstruction à l'Information Regulator ou ne pas respecter une mise en demeure (pas pour le traitement lui-même)
- Des actions civiles en dommages et intérêts
- Des ordres de cesser le traitement
- Des atteintes à la réputation sur le marché sud-africain
Pour les entreprises qui font des affaires en Afrique du Sud, la conformité à la POPIA n'est pas facultative. Ce n'est qu'une question de temps avant que l'application des règles ne rattrape les contrevenants.
Les exigences de Google
Pas tout à fait comme pour le RGPD, en fait. La politique de Google sur le consentement des utilisateurs de l'UE (celle qui est derrière l'exigence du Consent Mode) couvre l'EEE, le Royaume-Uni et la Suisse, pas l'Afrique du Sud. Mais si vous utilisez de toute façon une CMP pour la POPIA (et vous devriez), branchez-la sur le Consent Mode pour que Google Analytics et Ads respectent les choix de vos visiteurs.
Niveau de risque en cas de non-conformité : MOYEN (mais en hausse)
L'Information Regulator dispose de moyens limités comparé aux autorités de l'UE, donne la priorité aux cas les plus flagrants (violations de données, infractions malveillantes) et répond aux plaintes, mais lentement. Le risque n'en est pas moins réel et grandissant. Si vous faites des affaires significatives en Afrique du Sud, ne jouez pas à la roulette.
États-Unis : l'approche en patchwork (ou : l'oncle distrait du droit de la vie privée)
Voici une façon pratique de se représenter les juridictions :
L'Europe est le parent strict : « Demande avant de toucher à quoi que ce soit. »
Les États-Unis sont l'oncle distrait : « Ne le vends pas et ça ira probablement. »
L'Afrique du Sud est la petite sœur, qui observe les erreurs de l'UE et s'arme peu à peu des mêmes règles.
Loi fédérale : pratiquement rien (pour l'instant)
Contrairement à l'UE et à l'Afrique du Sud, les États-Unis n'ont pas de loi fédérale complète sur la vie privée. Pas d'équivalent du RGPD. Pas d'équivalent de la POPIA.
Il existe toutefois des lois fédérales sectorielles :
- COPPA : Children's Online Privacy Protection Act (s'applique aux sites ciblant les enfants de moins de 13 ans)
- HIPAA : Health Insurance Portability and Accountability Act (données de santé)
- GLBA : Gramm-Leach-Bliley Act (données financières)
- FTC Act, section 5 : donne à la FTC le pouvoir de poursuivre les pratiques « déloyales ou trompeuses », y compris les atteintes à la vie privée
Pour la plupart des sites, la loi fédérale n'exigera pas de bannière de cookies. Mais les lois des États ? C'est une autre histoire.
Lois des États : une liste qui s'allonge
Plusieurs États américains ont adopté des lois sur la vie privée, chacune avec des exigences légèrement différentes :
Californie (CCPA/CPRA, 2020/2023) : le California Consumer Privacy Act, renforcé par le California Privacy Rights Act, est la loi américaine sur la vie privée la plus complète. Il exige :
- Des avis de confidentialité clairs expliquant quelles données vous collectez et pourquoi
- Un lien « Do Not Sell or Share My Personal Information »
- La possibilité pour les utilisateurs de refuser la vente ou le partage de leurs données
- La possibilité pour les utilisateurs de demander l'accès, la suppression et la rectification de leurs données
Point important : le CCPA n'exige PAS de consentement opt-in pour les cookies. C'est un modèle d'opt-out. Vous pouvez suivre par défaut, mais vous devez fournir un mécanisme de refus simple.
Autres États dotés de lois sur la vie privée :
- Virginie (VCDPA) : en vigueur depuis janvier 2023
- Colorado (CPA) : en vigueur depuis juillet 2023
- Connecticut (CTDPA) : en vigueur depuis juillet 2023
- Utah (UCPA) : en vigueur depuis décembre 2023
- Texas, Oregon, Montana, Delaware : déjà en vigueur au moment où nous avons écrit ceci (Texas et Oregon en juillet 2024, Montana en octobre 2024, Delaware en janvier 2025), et d'autres États ont suivi depuis
La plupart suivent un modèle d'opt-out proche du CCPA plutôt que l'approche opt-in du RGPD.
Évolution récente : les États examinent de plus en plus à la loupe la conception de l'interface des bannières de cookies. Le nouveau Consortium of Privacy Regulators coordonne l'application des règles sur les bannières de cookies dans plusieurs États, en visant les « dark patterns » (qui poussent les utilisateurs à accepter). Exemple : la CPPA californienne a critiqué les bannières qui permettent d'accepter en un clic mais exigent plusieurs clics pour refuser (choix asymétrique).
L'application dans la vraie vie
Sephora (CCPA, 2022) : condamnée à 1,2 million de dollars pour ne pas avoir indiqué qu'elle vendait des informations personnelles et pour ne pas avoir traité les demandes d'opt-out. C'était la première action d'application du CCPA.
Google et YouTube (FTC, 2019) : ont payé 170 millions de dollars pour des violations du COPPA liées à la collecte de données sur des enfants sans consentement parental.
Meta/Facebook (multiples, en cours) : a subi des milliards d'amendes dans diverses actions américaines, surtout liées aux décrets de consentement de la FTC et à des pratiques trompeuses.
Actions des procureurs généraux : plusieurs procureurs généraux d'États ont engagé des poursuites contre des entreprises pour atteinte à la vie privée, avant même l'entrée en vigueur de leurs lois d'État sur la vie privée, en s'appuyant sur les lois de protection des consommateurs.
Ce qui est en jeu
Les sanctions américaines varient selon l'État :
- CCPA : jusqu'à 7 500 $ par violation intentionnelle (et 2 500 $ par violation non intentionnelle), ajustés à l'inflation à 7 988 $ et 2 663 $ depuis janvier 2025
- Droit d'action privé : sous le CCPA, les consommateurs peuvent poursuivre en cas de violation de données (pas seulement de consentement) pour 100 à 750 $ par consommateur et par incident (ajustés à 107 à 799 $ depuis janvier 2025)
- Autres lois d'État : structures de sanctions similaires, généralement de 5 000 à 7 500 $ par violation
- Actions de la FTC : peuvent aboutir à des transactions de plusieurs millions de dollars
- Poursuites des procureurs généraux : peuvent coûter cher à défendre, même si vous gagnez
- Poursuites de consommateurs : les class actions sur la vie privée se multiplient et visent les pratiques de suivi et de données
Ce que Google exige
Voilà qui est intéressant : Google n'exige PAS le Consent Mode ni de signaux de consentement pour le trafic américain de la même façon que pour le trafic EEE/Royaume-Uni.
Cependant :
- Vous devez toujours respecter les lois d'État applicables sur la vie privée (qui peuvent exiger des mécanismes d'opt-out)
- De nombreuses CMP, dont Enzuzo, affichent quand même des bannières aux utilisateurs américains pour démontrer leur transparence et recueillir les préférences de consentement
- Ne pas avoir de mécanisme de consentement rend plus difficile le respect des demandes d'opt-out prévues par le CCPA et d'autres lois d'État
- Les plateformes publicitaires attendent de plus en plus des signaux de consentement ou le respect des lois régionales
Niveau de risque en cas de non-conformité : FAIBLE À MOYEN
Il est peu probable que vous soyez rapidement visé pour des questions de cookies, sauf si vous êtes une grande entreprise ou si vous faites quelque chose de particulièrement flagrant. Mais le paysage bouge, et de plus en plus d'États adoptent leurs propres lois. Les tendances laissent présager des exigences d'opt-in croissantes, même aux États-Unis.
Ce qu'il faut retenir en pratique : à moins que votre audience soit entièrement américaine et que vous soyez prêt à parier que personne ne visitera jamais votre site depuis l'Europe ou l'Afrique du Sud, vous ne pouvez pas raisonnablement faire l'impasse sur les bannières de consentement. Et si vous utilisez Google Analytics ou Ads, vous ne pouvez même pas tricher : les plateformes elles-mêmes exigent les signaux (pour les visiteurs de l'EEE, du Royaume-Uni et de Suisse, en tout cas).
L'illusion des données : ce que cela signifie vraiment pour l'analyse
Il est tentant de se dire : « Bon, oublions la conformité, je vais suivre tout le monde. » Mais cela crée un autre problème : des données poubelles.
Si vous suivez des utilisateurs qui n'ont pas consenti, vos métriques sont techniquement illégales et éthiquement discutables. Elles sont aussi peu fiables, parce que beaucoup d'utilisateurs soucieux de leur vie privée bloquent quand même les scripts. Vous aurez peut-être plus de chiffres, mais ils ne seront pas plus exacts.
Voilà le paradoxe : la conformité tue les données, mais la non-conformité ne les sauve pas non plus.
L'analyse était autrefois le battement de cœur de la prise de décision numérique. Aujourd'hui, c'est un pouls faible et irrégulier qui nous dit à peine si le patient est en vie. Chaque tableau de bord d'analyse moderne est en pratique un échantillon de 3 % qui fait semblant de représenter toute la population. Le reste ? Modélisé, estimé, ou tout simplement disparu.
Revenons à nos chiffres et décortiquons vraiment ce qui se passe :
La ventilation
- 2,75 % de consentement accepté : nous avons l'autorisation complète, légale et sans ambiguïté de suivre ces utilisateurs avec Google Analytics, de déposer des cookies publicitaires, de faire du remarketing, etc. C'est l'étalon-or.
- 0,63 % de consentement refusé : ces utilisateurs ont explicitement dit « non ». Nous ne pouvons pas les suivre avec des cookies non essentiels. Nous respectons cela.
- 51,33 % de bannière ignorée : ces utilisateurs ont vu la bannière mais n'ont pas interagi avec elle. Légalement, dans les juridictions RGPD/POPIA, cela signifie qu'aucun consentement n'a été donné. Nous ne devrions PAS les suivre avec des cookies non essentiels. Mais le faisons-nous ? Cela dépend de la configuration de notre CMP.
- 45,29 % de bannière non affichée : il s'agit probablement de visiteurs récurrents qui ont déjà fait un choix, d'utilisateurs avec certaines configurations de navigateur, ou de bots. Leur choix précédent (s'il y en a un) doit être respecté.
Le cauchemar analytique
Avec seulement 2,75 % de consentement, nos données Analytics sont :
- Massivement incomplètes : il manque les données de plus de 97 % des visiteurs
- Complètement faussées : taux de conversion, taux de rebond, temps passé sur le site, sources de trafic : tout est biaisé
- Statistiquement biaisées : les 2,75 % qui acceptent ne forment pas un échantillon aléatoire. Ils sont peut-être plus favorables à la vie privée, plus engagés, ou issus de certaines zones géographiques
- Inutilisables pour décider : on ne peut pas prendre de décisions d'affaires en confiance à partir des données de 3 % de son audience
- La modélisation ne suffit pas : la modélisation comportementale du Consent Mode v2 de Google essaie de combler les trous, mais cela reste essentiellement de la devinette
Comparaison avec les références mondiales
D'après nos recherches, voici comment nos chiffres se situent :
Taux d'acceptation
- Milk Moon Studio : 2,75 %
- Moyenne du secteur : 3 à 7 % (UE), 10 à 20 % (États-Unis), 5 à 10 % (monde)
- Ce que cela signifie : un peu bas, mais pas inhabituel en opt-in strict
Taux de refus
- Milk Moon Studio : 0,63 %
- Moyenne du secteur : moins de 1 % (beaucoup d'utilisateurs ne refusent pas activement)
- Ce que cela signifie : normal : la plupart des utilisateurs ignorent plutôt qu'ils ne refusent
Taux d'ignorance
- Milk Moon Studio : 51,33 %
- Moyenne du secteur : 40 à 60 % dans l'ensemble du secteur
- Ce que cela signifie : en plein milieu : la lassitude face aux bannières est bien réelle
Bannière non affichée
- Milk Moon Studio : 45,29 %
- Moyenne du secteur : variable selon la mise en œuvre
- Ce que cela signifie : élevé : il faut chercher pourquoi
À retenir : nos 2,75 % d'acceptation ne sont pas un échec. C'est la nouvelle réalité de l'analyse web centrée sur la vie privée. Les sites dotés de bannières vraiment bien conçues et dignes de confiance peuvent atteindre 10 à 15 % d'acceptation, mais c'est le plafond. Personne n'obtient plus 50 % ou 80 % de consentement (et si quelqu'un y arrive, sa bannière n'est probablement pas vraiment conforme).
Ce que cela signifie selon les scénarios
Si vous faites tourner Google Ads :
- Les listes de remarketing se réduisent à environ 3 % des visiteurs
- Le suivi des conversions devient peu fiable
- L'optimisation des campagnes en pâtit
- L'efficacité du budget publicitaire baisse
Si vous n'utilisez que Google Analytics (comme nous) :
- Impossible de comprendre quels contenus génèrent des demandes
- Impossible de voir quelles sources de trafic convertissent
- Impossible d'optimiser la stratégie de contenu à partir du comportement réel
- Échantillon trop petit pour être statistiquement significatif
Le problème du biais : les utilisateurs qui acceptent les cookies sont peut-être :
- Plus confiants envers votre marque
- Plus engagés avec votre contenu
- Issus de démographies ou de régions spécifiques
- Moins soucieux de leur vie privée que la moyenne
Cela signifie que vos données d'analyse ne sont pas seulement incomplètes, elles sont systématiquement biaisées en faveur d'un sous-ensemble précis de votre audience.
Le calcul du risque : perdre vos données, ou perdre votre dossier ?
Voici donc la question à un million de dollars : qu'est-ce qui est pire : perdre vos données, ou perdre votre dossier ?
La perte de données est-elle pire que le risque juridique ? Passons les scénarios en revue :
Scénario A : retirer la bannière et suivre tout le monde
Avantages :
- Des données complètes sur 100 % des visiteurs (hors bloqueurs de publicités)
- Un Analytics exact
- Une publicité et un remarketing efficaces
- De meilleures décisions d'affaires, fondées sur des données complètes
- Fini la lassitude face aux bannières pour les utilisateurs
- On pourrait passer d'environ 3 % de visibilité à environ 80 % (en tenant compte des bloqueurs de publicités)
Inconvénients :
- Illégal sous le RGPD (pour les visiteurs de l'UE) : risque jusqu'à 20 M€ ou 4 % du chiffre d'affaires
- Illégal sous la POPIA (pour les visiteurs sud-africains) : risque jusqu'à 10 M de ZAR
- Possiblement illégal sous les lois des États américains (selon la mise en œuvre)
- Google ne coopérera pas (il exige le Consent Mode pour l'EEE, le Royaume-Uni et la Suisse)
- Risque d'amendes allant de milliers à des millions
- Risque de se voir ordonner d'arrêter tout suivi
- Atteinte à la réputation si vous êtes pris
- Perte de la confiance des clients (surtout pour une agence)
- Des données juridiquement toxiques : impossible de les utiliser, et il faut les supprimer si on vous l'ordonne
- Tout visiteur de l'UE ou d'Afrique du Sud peut déposer une plainte et déclencher une enquête
Scénario B : garder la bannière et accepter la perte de données
Avantages :
- Conformité légale avec le RGPD, la POPIA et les lois des États américains
- Aucun risque d'amende pour violation du consentement
- Le beau rôle éthique (nous respectons la vie privée des utilisateurs)
- La confiance des clients (nous faisons ce que nous prêchons)
- La coopération de Google (le Consent Mode fonctionne correctement)
- Les données que nous collectons sont juridiquement saines
- Une solution pérenne (la réglementation se durcit, elle ne s'assouplit pas)
Inconvénients :
- Plus de 97 % de perte de données sur les utilisateurs qui n'ont pas consenti
- Un Analytics inexact qui peut induire en erreur les décisions d'affaires
- Des performances publicitaires faibles à cause d'audiences limitées
- Un désavantage concurrentiel si les concurrents suivent sans consentement (même s'ils prennent des risques juridiques)
- Impossible de prendre des décisions fondées sur les données en toute confiance
- Le ROI marketing devient flou
Scénario C : l'approche géociblée
Avantages :
- Conformité légale dans les juridictions qui l'exigent
- De meilleures données issues des juridictions qui n'exigent pas de consentement opt-in
- Un équilibre entre risque et bénéfice
- On pourrait suivre 100 % des visiteurs américains et environ 3 % des visiteurs de l'UE et d'Afrique du Sud
Inconvénients :
- Une configuration plus complexe (il faut une géolocalisation précise)
- Une expérience utilisateur inégale d'une région à l'autre
- On perd toujours des données des visiteurs de l'UE et d'Afrique du Sud
- Il faut vraiment comprendre d'où viennent vos visiteurs
- Un seul visiteur de l'UE mal classé pourrait quand même déclencher une enquête RGPD
Scénario D : optimiser la bannière pour augmenter les taux de consentement
Avantages :
- Rester conforme tout en obtenant plus de consentements
- Améliorer la qualité des données sans risque juridique
- Une meilleure expérience utilisateur (des bannières plus claires et moins agaçantes obtiennent plus d'acceptation)
- On pourrait passer de 3 % à 10 à 15 % d'acceptation
Inconvénients :
- On n'atteindra jamais 100 % de consentement (ni même s'en approcher)
- Il faut du temps et des tests pour optimiser
- Des rendements décroissants (même les meilleures bannières n'atteignent que 15 à 20 % d'acceptation en opt-in strict)
- Risque de dark patterns si vous poussez trop fort pour obtenir le consentement
Le verdict
Dans un monde parfait, nous aurions des données complètes. Mais nous ne vivons plus dans ce monde.
Supprimer la bannière et suivre tout le monde :
Vous obtenez des données propres, mais vous enfreignez le RGPD et la POPIA, vous risquez des amendes de plusieurs millions de rands ou d'euros, et vous verrez l'écosystème de Google vous couper discrètement les vivres.
Garder la bannière et respecter la loi :
Vous perdez plus de 90 pour cent du comportement mesurable, mais vous dormez mieux en sachant que vous n'êtes pas sur le point de faire la vedette dans le communiqué de presse d'un régulateur.
C'est une situation perdant-perdant, juste avec des parfums de douleur différents.
Mais voici où tout se joue : le coût de la non-conformité (juridique, amendes, restrictions des plateformes, atteinte à la réputation) dépasse le « bénéfice » de données complètes mais juridiquement toxiques.
Les données que vous collectez avec consentement sont juridiquement solides et défendables. Des données illégales sont des données sans valeur : vous ne pouvez pas les utiliser, et vous pourriez de toute façon être forcé de les supprimer.
Mais il existe un juste milieu.
Le juste milieu pragmatique : géociblé et optimisé
La seule stratégie rationnelle, pour l'instant, est l'équilibre.
Affichez des bannières en opt-in strict dans les régions qui l'exigent (l'UE, le Royaume-Uni et l'Afrique du Sud) et passez à un modèle d'opt-out ailleurs. Cela permet de récupérer une partie des données sans chercher le désastre.
Ensuite, optimisez la bannière elle-même :
- Un langage clair, pas du jargon juridique
- Des boutons symétriques (accepter et refuser aussi visibles l'un que l'autre)
- Une courte explication de l'intérêt du consentement (la confiance augmente toujours l'acceptation)
- Un délai minimal avant l'affichage, mais pas instantané au chargement de la page
- Ne pas harceler les utilisateurs qui ont déjà fait un choix
(À lire aussi : si tout ce dont vous avez besoin est une barre d'information que les gens peuvent fermer, il n'y a pas besoin de cookie du tout. Nous avons montré comment faire dans notre article sur une bannière d'information fermable et basée sur la session dans Webflow.)
De petits ajustements peuvent faire passer les taux de consentement de 3 % à 10 %. Toujours terrible, mais trois fois moins terrible.
Et si vous le pouvez, investissez dans l'analyse côté serveur ou dans des outils respectueux de la vie privée comme Plausible ou Fathom pour des tendances générales et anonymes. Ils ne remplaceront pas entièrement GA4, mais ils combleront une partie du tableau manquant sans déclencher les lois sur le consentement. Si vous êtes sur Cloudflare, Zaraz mérite aussi un coup d'œil : il exécute vos balises depuis l'edge de Cloudflare plutôt que depuis le navigateur du visiteur, et nous l'avons détaillé dans notre guide pour mettre en place Cloudflare Zaraz avec GA4 sur Webflow. Il ne fera pas disparaître la question du consentement, mais c'est un bon premier pas vers le côté serveur.
Ce que cela signifie pour nous (et pour tous ceux qui nous ressemblent)
Soyons précis sur notre situation. Nous sommes un petit studio de web design et de développement basé en Afrique du Sud. Nous ne faisons pas de publicité. Nous n'avons pas besoin de listes de remarketing. Nous voulons juste savoir si quelqu'un lit vraiment nos articles, et peut-être comprendre quels articles de blog génèrent réellement des demandes.
Supprimer la bannière réglerait-il cela ? Techniquement oui : nous passerions de 3 % de visibilité à peut-être 80 % (en tenant compte des bloqueurs).
Mais légalement ? C'est une tout autre histoire.
Notre situation précise
Lieu : Afrique du Sud (la POPIA s'applique directement à nous en tant que responsable du traitement)
Audience : un mélange d'États-Unis (majorité), d'Afrique du Sud et de visiteurs de l'UE
Outils : Google Analytics 4 (GA4) pour l'analyse du site
Publicité : aucune, pour l'instant. Nous ne faisons pas tourner Google Ads, Facebook Ads ni aucune publicité payante avec suivi par pixel, mais nous l'activons et la désactivons au gré de nos expériences.
Modèle économique : services (agence de web design et de développement)
Les implications juridiques de la suppression de la bannière
Risque POPIA (élevé, nous sommes en Afrique du Sud)
C'est le gros morceau. Nous sommes une entreprise sud-africaine, enregistrée en Afrique du Sud, qui traite les informations personnelles de personnes concernées. La POPIA s'applique à nous directement et sans ambiguïté.
Si nous supprimons la bannière de consentement et suivons les visiteurs sud-africains sans consentement :
- Nous violons directement les exigences de consentement de la POPIA
- Nous traitons des informations personnelles (adresses IP, identifiants d'appareil, comportement de navigation) sans justification licite
- Nous nous exposons à des amendes allant jusqu'à 10 millions de ZAR
- Nous nous exposons à une éventuelle responsabilité pénale (oui, de la prison, si on en venait à ignorer une mise en demeure)
Probabilité réaliste d'une action :
L'Information Regulator monte encore en puissance et donne la priorité aux cas flagrants (grosses violations de données, acteurs malveillants, plaintes pour spam marketing). S'en prendrait-il à une petite agence web qui fait tourner Analytics sans consentement ?
Probablement pas tout de suite. Mais :
- Tout visiteur sud-africain peut déposer une plainte contre nous
- Nous ne pouvons pas nous cacher : nous sommes une entreprise enregistrée avec un site public
- Le risque s'accumule avec le temps : plus nous restons non conformes longtemps, plus nous nous exposons
- Les sanctions sont sévères : même 1 million de ZAR serait dévastateur ; 10 millions de ZAR signeraient la fin de l'entreprise
- Ignorer une mise en demeure peut mener à des poursuites pénales, et à la responsabilité personnelle des personnes concernées
Nous pourrions arguer que l'application est lente, que les régulateurs courent après les gros poissons, que personne ne s'intéresse à une petite agence Webflow de l'Overberg, mais ce n'est pas la question. La question, c'est que la loi existe, et l'ignorer tout en conseillant nos clients sur la conformité serait un magnifique but contre son camp.
Notre évaluation : ce n'est pas un risque que nous pouvons justifier. Même si la probabilité est faible, la gravité est catastrophique. En gestion des risques : faible probabilité × impact catastrophique = on ne le fait pas.
Risque RGPD (moyen, nous avons des visiteurs de l'UE)
Nous ne sommes pas établis dans l'UE, mais nous avons des visiteurs de l'UE. Si nous offrons des services à des personnes concernées de l'UE (ce qui est le cas : notre site est accessible publiquement et nous acceptons des clients de l'UE), le RGPD s'applique à nous en vertu de ses dispositions sur le champ d'application territorial.
Si nous supprimons la bannière de consentement et suivons les visiteurs de l'UE sans consentement :
- Nous violons le RGPD pour tous les visiteurs de l'UE sur notre site
- Nous nous exposons à des amendes allant jusqu'à 20 millions d'euros ou 4 % du chiffre d'affaires mondial
- Tout visiteur de l'UE peut déposer une plainte auprès de son autorité nationale de protection des données
- Les autorités de protection des données de l'UE peuvent (et le font) poursuivre des entreprises hors UE au titre du champ d'application territorial du RGPD
Notre évaluation : un risque significatif, surtout si nous grandissons ou si un seul visiteur de l'UE décide de déposer une plainte.
Risque États-Unis (faible, mais pas nul)
Pour nos visiteurs américains, le risque est bien plus faible. Pas de loi fédérale sur le consentement aux cookies, et les lois des États utilisent des modèles d'opt-out, pas d'opt-in. Nous pourrions potentiellement suivre les visiteurs américains sans bannière, en fournissant simplement un mécanisme d'opt-out.
Notre évaluation : la part américaine de notre trafic pourrait légalement être suivie sans consentement préalable, tant que nous fournissons des mécanismes d'opt-out.
Les implications pour la qualité des données
Situation actuelle (avec bannière de consentement) :
- Un taux d'acceptation du consentement de 2,75 %
- Un suivi de 2,75 % des visiteurs avec toutes les fonctionnalités
- Plus de 97 % de perte de données
- Des données Analytics gravement incomplètes
- Impossible de prendre des décisions en confiance à partir des données
Si nous supprimions la bannière :
- 100 % de suivi (pour les visiteurs sans bloqueur de publicités, soit environ 75 à 85 % des utilisateurs)
- Une vue complète du comportement des utilisateurs
- Des métriques exactes sur les sources de trafic, les parcours utilisateurs, les chemins de conversion et la performance des contenus
- L'amélioration des données serait massive : d'environ 3 % à environ 80 % de visibilité
Avec des données complètes, nous pourrions :
- Comprendre quels articles de blog génèrent réellement des demandes (aujourd'hui, nous devinons)
- Voir quelles sources de trafic convertissent le mieux (l'échantillon est trop petit actuellement)
- Optimiser notre stratégie de contenu à partir du comportement réel
- Prendre de meilleures décisions sur où investir notre temps
- Suivre le vrai ROI de nos efforts de marketing de contenu
Ce n'est pas anodin. Pour une petite entreprise, avoir des données exactes plutôt que 97 % de perte de données, c'est la différence entre voler à l'aveugle et prendre des décisions éclairées.
Le facteur Google Analytics (sans publicité)
C'est là que notre situation diffère : nous ne faisons pas tourner Google Ads. (Parfois, si)
Cela change l'équation parce que :
- L'exigence du Consent Mode de Google est moins critique pour nous. La principale pression de Google concerne les produits publicitaires. GA4 continuera à collecter des données sans Consent Mode. Nous le ferons simplement de façon non conforme dans les juridictions RGPD/POPIA.
- Nous ne perdons pas de fonctionnalités publicitaires. Beaucoup d'entreprises ne peuvent pas retirer la bannière parce que Google Ads ne fonctionnerait plus correctement. Nous n'avons pas cette contrainte.
- GA4 fonctionnera. Google Analytics 4 ne s'arrête pas de fonctionner sans bannière de consentement. Il collecte simplement des données qui peuvent poser problème sur le plan juridique.
Donc, du strict point de vue « les outils fonctionneront-ils ? », oui, GA4 fonctionnerait très bien sans la bannière.
Mais cela ne le rend pas légal.
La dimension éthique et réputationnelle
Il y a un autre facteur : nous sommes une agence web.
Si nous retirons notre bannière de consentement :
- Que disons-nous aux clients ? Leur conseiller d'utiliser des bannières alors que nous n'en avons pas ? Ce serait hypocrite.
- Et si des clients découvrent que nous ne sommes pas conformes ? Pourquoi nous confieraient-ils la création de sites conformes ?
- Quel message cela envoie-t-il ? « Nous connaissons la loi mais choisissons de l'ignorer » n'est pas terrible pour une société de services professionnels.
- Risque de réputation : si nous nous faisons prendre ou sanctionner, ce sera public. Dans le petit monde du développement web sud-africain, la nouvelle circule vite.
Ce n'est pas qu'une question de droit ou de données. C'est de la crédibilité commerciale.
Le verdict final : que devrait faire Milk Moon Studio ?
Après avoir tout analysé, voici notre conclusion :
Nous ne pouvons pas justifier de supprimer la bannière de consentement, malgré l'énorme perte de données.
Voici pourquoi :
1. Le risque POPIA est trop élevé
Nous sommes une entreprise sud-africaine. La POPIA s'applique directement. Les sanctions (une amende de 10 millions de ZAR, et la prison si une mise en demeure est ignorée) sont sévères. L'application se renforce. Cela suffit, à lui seul, à rendre injustifiable la suppression de la bannière.
Même si la probabilité d'une action est relativement faible aujourd'hui, la gravité du résultat signerait la fin de l'entreprise. Faible probabilité × impact catastrophique = on ne le fait pas.
2. Le risque RGPD aggrave le problème
Ajouter des visiteurs de l'UE au tableau aggrave encore le risque juridique. Nous serions non conformes dans deux grandes juridictions, toutes deux aux sanctions sévères.
3. Le gain de données ne compense pas le risque juridique
Oui, nous aurions de bien meilleures données. Mais :
- Nous ne pouvons pas prendre de décisions d'affaires si nous faisons face à une amende de 10 millions de ZAR
- Nous ne pouvons pas optimiser nos contenus tout en nous défendant lors d'une enquête de l'Information Regulator
- De meilleures données Analytics ne valent rien si elles nous coûtent notre entreprise
4. Nous sommes une société de services professionnels
Nous conseillons nos clients sur les bonnes pratiques du web. Nous ne pouvons pas être nous-mêmes non conformes. Le risque de réputation est trop élevé.
5. Le secteur va vers la vie privée, pas dans l'autre sens
L'application de la POPIA va se durcir, pas s'assouplir. De plus en plus de pays adoptent des lois sur la vie privée. La tendance va vers plus de réglementation, pas moins. Être non conforme aujourd'hui, c'est se placer du mauvais côté de là où les choses vont.
Ce que nous allons réellement faire
Compte tenu de tout cela, voici notre plan :
1. Garder la bannière de consentement (non négociable pour la conformité POPIA et RGPD)
2. Mettre en place le géociblage :
- Opt-in strict pour les visiteurs d'Afrique du Sud et de l'UE (exigé par la loi)
- Modèle d'opt-out pour les visiteurs américains (autorisé par le droit américain, améliore la collecte de données)
3. Optimiser la bannière pour améliorer les taux d'acceptation :
- Tester différents messages
- Rendre la proposition de valeur plus claire
- Simplifier l'interface
- Rendre le refus aussi simple que l'acceptation (contre toute intuition, cela peut augmenter l'acceptation en créant de la confiance)
- Essayer différents designs et emplacements de bannière
4. Accepter la perte de données des utilisateurs qui ne consentent pas comme un coût d'une activité légale
5. Utiliser plus intelligemment les données que nous avons :
- Se concentrer sur les tendances plutôt que sur les chiffres absolus
- Utiliser des retours qualitatifs pour compléter les données quantitatives
- Accepter que 3 % de données exactes valent mieux que 100 % de données illégales
- Segmenter les « consentants » et les « non consentants (modélisés) » dans les rapports
6. Explorer des alternatives respectueuses de la vie privée :
- Envisager une analyse côté serveur qui ne nécessite pas de consentement aux cookies
- Se pencher sur les méthodes de collecte de données first-party
- Étudier des outils d'analyse qui ne traitent pas de données personnelles (comme Plausible, Fathom)
Le mot de la fin pour Milk Moon Studio
La perte de 97 % des données fait mal. Elle rend notre Analytics presque inutile. C'est frustrant.
Mais le risque juridique de fonctionner sans consentement en Afrique du Sud est inacceptable. Nous traiterions des données personnelles sans consentement au regard de la POPIA, ce qui expose jusqu'à 10 millions de ZAR d'amende, et à la prison si une mise en demeure est ignorée. C'est un risque que nous ne pouvons justifier ni à nos yeux, ni à ceux de nos clients, ni à ceux de nos comptables.
Ajoutez le risque RGPD pour les visiteurs de l'UE, le risque de réputation pour une agence web et la dimension éthique de faire ce que l'on prêche, et la réponse est claire.
Nous gardons la bannière de consentement, nous l'optimisons là où nous le pouvons, et nous acceptons la perte de données comme le coût d'une activité légale et éthique.
Nous gardons donc la bannière. Nous allons la géocibler, l'affiner, et accepter que notre analyse soit une fiction polie.
Ce n'est pas la réponse que nous voulions. Mais c'est la bonne.
La nouvelle normalité : ce que cela signifie pour le web
Prenons un peu de recul. Ce que nous vivons n'est pas propre à Milk Moon Studio. C'est ce qui se passe sur l'ensemble du web.
La vérité qui dérange, c'est que l'ère de l'analyse parfaite est révolue.
Les bannières de consentement n'ont pas seulement limité le suivi ; elles ont changé le sens de « piloté par les données ». Pendant des années, nous avons opéré en partant du principe qu'on pouvait suivre tous ceux qui visitaient son site. Cette époque est terminée. La nouvelle réalité, c'est :
- La plupart des utilisateurs ne consentent pas au suivi (3 à 10 % d'acceptation dans le monde)
- La plupart des utilisateurs ignorent les bannières de cookies (40 à 60 % n'interagissent jamais)
- Les données que nous collectons sont systématiquement biaisées (les utilisateurs consentants ne forment pas un échantillon aléatoire)
- La modélisation de Google essaie de compenser (mais c'est deviner, pas mesurer)
- L'application de la loi se renforce (des milliards d'amendes, des enquêtes actives)
- Les exigences des plateformes se durcissent (Google impose le Consent Mode v2)
C'est la nouvelle normalité.
Les professionnels du web doivent ajuster leurs attentes :
- L'analyse sera toujours incomplète
- Le suivi des conversions sera toujours flou
- Le remarketing publicitaire sera toujours limité
- Les décisions d'affaires demanderont plus d'apports qualitatifs
- Les tailles d'échantillon seront toujours plus petites que ce que nous voudrions
La question n'est pas « Comment retrouver 100 % de suivi ? » (Réponse : on ne le retrouve pas, légalement.)
La question est « Comment prendre de bonnes décisions d'affaires avec 3 à 10 % de données de suivi, complétées par de la modélisation et des enseignements qualitatifs ? »
Les décisions doivent désormais s'appuyer sur des jeux de données plus petits et plus propres, sur la recherche qualitative et (chose stupéfiante) sur le jugement humain.
Ce n'est pas une mauvaise chose. C'est juste différent.
Pour les agences et les marketeurs, ce changement impose un retour aux fondamentaux : un contenu convaincant, un vrai engagement et la confiance. Parce que dans un monde où seuls 3 % des utilisateurs disent « oui », ceux qui le disent sont ceux à qui cela importe vraiment.
Recommandations selon les scénarios
Si vous avez AU MOINS un visiteur de l'UE ou d'Afrique du Sud :
Vous avez besoin d'une bannière de consentement. Point final. Le risque juridique est trop élevé, et pour vos visiteurs de l'UE, du Royaume-Uni et de Suisse, Google ne fonctionnera pas correctement sans elle.
Outils recommandés pour Webflow :
- Enzuzo (celui que nous utilisons, s'intègre bien à Webflow)
- CookieYes
- Cookiebot
- Osano
- Termly
Tous s'intègrent à Webflow et prennent en charge le Google Consent Mode v2. Nous brancherions le côté Consent Mode via Google Tag Manager, et voici l'argumentaire général pour l'utiliser dans Webflow : notre article sur les raisons d'utiliser Google Tag Manager dans Webflow. Si vous n'avez pas encore Tag Manager sur le site, commencez par notre guide pour ajouter Google Tag Manager et Google Analytics à Webflow.
Si vous ciblez uniquement les États-Unis :
Vous avez plus de flexibilité :
- Option A : mettre quand même en place une bannière de consentement (bonne pratique, crée de la confiance, anticipe les nouvelles lois d'État)
- Option B : utiliser un avis minimal avec un lien d'opt-out (conformité CCPA)
- Option C : pas de bannière, mais une politique de confidentialité claire et un mécanisme d'opt-out quelque part sur votre site
Soyez honnête avec vous-même : votre audience est-elle vraiment uniquement américaine ? Vérifiez votre Analytics. Si vous voyez du trafic de l'UE ou d'Afrique du Sud, il vous faut la bannière.
Pour les designers et agences Webflow :
C'est une occasion d'éduquer vos clients. Beaucoup de clients ne comprennent pas :
- Ce qu'est le consentement aux cookies ni pourquoi il compte
- Que la loi s'applique à eux
- Que Google l'exige pour un fonctionnement correct (pour les visiteurs de l'UE, du Royaume-Uni et de Suisse)
- Que tout le monde subit la perte de données, pas seulement eux
Fixez les bonnes attentes :
- « Vos données Analytics seront incomplètes, et c'est normal et légal. »
- « Nous suivons les utilisateurs qui comptent le plus : ceux qui vous font assez confiance pour consentir. »
- « Ne pas avoir de bannière de consentement vous expose à des amendes qui pourraient mettre fin à votre activité. »
Bonnes pratiques pour optimiser votre bannière (et votre taux de consentement aux cookies)
Puisque vous êtes coincé avec la bannière, faites-la mieux fonctionner :
- Restez simple : ne submergez pas les utilisateurs d'options
- Soyez transparent : expliquez ce que vous collectez et pourquoi
- Facilitez le refus : cela crée de la confiance et peut, paradoxalement, augmenter l'acceptation
- Testez différents designs : faites des tests A/B sur les styles, les textes, l'emplacement et le moment d'affichage de la bannière
- Utilisez le géociblage : affichez des bannières différentes selon les régions, en fonction des exigences légales
- Prenez en charge le Consent Mode v2 : laissez Google modéliser les données des utilisateurs non consentants
- Documentez tout : conservez les preuves de consentement pour les audits de conformité
- Évitez les dark patterns : ne rendez pas « Accepter » facile et « Refuser » enterré (les régulateurs surveillent)
- Surveillez et itérez : suivez vos taux de consentement et améliorez-les en continu
Réduire la part de « Bannière non affichée »
Si 45 % de vos utilisateurs ne voient jamais la bannière (comme chez nous), enquêtez :
- La logique de géolocalisation (excluez-vous trop de régions ?)
- La logique des visiteurs récurrents (les cookies persistent-ils correctement ?)
- Les erreurs de script (la bannière échoue-t-elle à se charger ?)
- Le trafic de bots (les bots sont-ils comptés ?)
- La compatibilité des navigateurs (est-ce que ça marche sur tous les navigateurs ?)
FAQ
Quel est un taux de consentement aux cookies normal ?
Cela dépend beaucoup de ce par quoi on divise. Enzuzo nous a donné un taux de consentement aux cookies de 2,75 %, mais il est mesuré par rapport à toutes les pages vues, y compris les 45 % où la bannière ne s'est jamais affichée. Si on ne compte que les pages vues où elle s'est affichée, nous sommes plutôt autour de 5 %. Les études qui portent sur les personnes qui reçoivent réellement la bannière arrivent bien plus haut : Advance Metrics a prolongé son étude de 2018 sur plus de 1,2 million d'utilisateurs en examinant des sites B2B internationaux au premier semestre 2023, et a constaté que 25,4 % acceptaient tout d'emblée, tandis que 33,6 % ignoraient complètement la bannière. Avant de comparer votre chiffre à celui de quelqu'un d'autre, vérifiez donc que vous comparez la même chose.
Que se passe-t-il si ma bannière de consentement aux cookies n'est pas conforme au RGPD ?
Un régulateur peut vous ordonner de la corriger et vous infliger une amende. Les règles sur les cookies elles-mêmes viennent de la loi ePrivacy de chaque pays de l'UE (c'est pourquoi la CNIL française a infligé 325 millions d'euros à Google en septembre 2025 au titre des règles françaises sur les cookies), tandis que le RGPD fixe le niveau d'exigence de ce qui constitue un consentement : pas de cases précochées, et dire non doit être aussi simple que dire oui. Les violations du RGPD peuvent être sanctionnées jusqu'à 20 millions d'euros ou 4 % du chiffre d'affaires annuel mondial, le montant le plus élevé étant retenu. En plus de cela, si vous utilisez Google Ads ou Analytics pour des visiteurs de l'EEE, du Royaume-Uni ou de Suisse, la politique de Google exige des signaux de consentement valides, et sans eux vous perdez le remarketing et les annonces personnalisées pour ces visiteurs.
Quelle est la probabilité qu'un petit site soit sanctionné pour ne pas avoir de bannière de cookies ?
Faible, mais pas nulle, et c'est rarement une amende sortie de nulle part. Les régulateurs passent l'essentiel de leur temps sur les gros acteurs et les violations graves. Ce qui piège les petits sites, c'est en général une plainte ou une action en justice. En Allemagne, un tribunal de Munich a condamné en janvier 2022 l'exploitant d'un site à verser 100 € de dommages et intérêts à un visiteur pour avoir chargé Google Fonts sans consentement, et cette décision a déclenché une vague de mises en demeure calquées adressées à d'autres propriétaires de sites. En Afrique du Sud, le chemin passe par une plainte ou une violation, puis une mise en demeure, puis une amende si vous ignorez la mise en demeure, et c'est ainsi que le ministère de la Justice a reçu la première amende POPIA de 5 millions de rands en 2023 (son parcours avait commencé par une violation).
La POPIA exige-t-elle une bannière de cookies en Afrique du Sud ?
La POPIA n'a pas de règles propres aux cookies. Ce qu'elle dit (section 11), c'est qu'il faut un motif licite pour traiter des informations personnelles, et que le consentement est l'un des six. Sa définition des informations personnelles inclut les identifiants en ligne, donc les cookies d'analyse et de publicité qui rattachent la navigation à une personne entrent dans le champ. Cela signifie qu'il faut soit obtenir le consentement, soit défendre un autre motif, comme l'intérêt légitime. Pour les cookies d'analyse et de marketing, nous optons pour le consentement, et c'est pourquoi notre bannière reste.
Quels outils d'analyse fonctionnent sans bannière de consentement aux cookies ?
Les outils sans cookies, axés sur la vie privée, comme Plausible et Fathom, sont conçus exactement pour cela. Plausible, par exemple, ne dépose pas de cookies et ne stocke pas d'adresses IP (il compte les visiteurs avec un hash qui change chaque jour), ce qui explique qu'il indique qu'aucune bannière de consentement n'est nécessaire pour lui. Vous obtenez les tendances générales (pages vues, sources de trafic, pages les plus vues) sans le trou de 97 %, mais pas les détails au niveau de l'utilisateur que GA4 fournit. Le tagging côté serveur seul ne vous dispense pas du consentement : si vous envoyez toujours des données personnelles à Google, il vous faut toujours le oui.
Pour finir : le bip de la ceinture de sécurité qu'on ne peut pas ignorer
Les bannières de consentement aux cookies sont l'équivalent numérique du bip de la ceinture de sécurité dans votre voiture : agaçant, implacable et impossible à ignorer, mais vous bouclez quand même la ceinture, parce que l'alternative est pire.
Notre taux de consentement aux cookies de 2,75 % est douloureux, et il est conforme aux tendances mondiales. Les bannières de consentement aux cookies sont agaçantes. Elles tuent la collecte de données. Elles compliquent la publicité.
Mais voici la réalité :
Le risque juridique de fonctionner sans consentement en bonne et due forme dans les juridictions RGPD et POPIA peut signer la fin de l'entreprise. Une seule amende RGPD pourrait faire fermer une petite agence ou entreprise. Ignorer une mise en demeure de l'Information Regulator en Afrique du Sud peut finir en prison.
Google ne coopérera pas sans signaux de consentement pour les visiteurs de l'UE, du Royaume-Uni et de Suisse. Même si vous êtes prêt à parier sur l'application des règles, vos outils ne fonctionneront pas correctement pour ce trafic. Google est devenu, de fait, le bras armé du RGPD.
Tout le monde subit la même perte de données. Vos concurrents qui ont des bannières de consentement voient eux aussi des taux d'acceptation de 3 à 10 %. Ceux qui n'en ont pas sont soit uniquement américains, soit mal informés, soit en train de prendre d'énormes risques juridiques.
Les utilisateurs apprécient vraiment la transparence. Oui, les taux de consentement sont faibles. Mais les utilisateurs qui consentent choisissent de vous faire confiance. Cela vaut quelque chose.
Le paysage de l'analyse web a changé de façon permanente. Un suivi à 100 % n'est plus possible (légalement). Nous apprenons tous à prendre des décisions d'affaires avec des données incomplètes, complétées par de la modélisation et des enseignements qualitatifs.
Chez Milk Moon Studio, nous gardons notre bannière de consentement. Nous allons l'optimiser pour améliorer notre taux d'acceptation. Nous allons la géocibler pour que les visiteurs américains aient une expérience moins restrictive. Et nous allons accepter la perte de données comme le prix d'une activité légale et éthique en 2025.
Pour tous ceux qui construisent des sites web en 2025 : si vous avez des visiteurs de l'UE ou d'Afrique du Sud, il vous faut une solution de consentement aux cookies. Le risque juridique ne vaut pas le gain de données. Et même si c'était le cas, Google ne vous laissera de toute façon pas collecter efficacement ces données auprès des visiteurs de l'UE, du Royaume-Uni et de Suisse sans signaux de consentement.
Nos données seront peut-être plus petites, nos tableaux de bord plus vides et nos rapports remplis de réserves, mais au moins nous sommes conformes, cohérents et crédibles.
Alors oui, nous garderons notre bannière. Nous l'optimiserons, la peaufinerons, ferons peut-être même des tests A/B sur la formulation, mais nous ne la retirons pas.
Parce que si perdre 97 % des données fait mal, perdre le droit d'exercer fait bien plus mal.
---
Avertissement : cet article ne constitue pas un conseil juridique. Nous sommes un studio de web design et de développement, pas des avocats. Pour un avis juridique précis sur votre situation, consultez un avocat qualifié spécialisé en protection des données et en droit de la vie privée. Les lois changent, l'application évolue, et votre situation particulière compte. Cet article reflète notre compréhension à octobre 2025 et notre processus de décision pour notre propre entreprise.