
Nuestra tasa de consentimiento de cookies fue del 2,75 %, así que vimos datos reales de cerca del 3 % de los visitantes. Qué exigen el RGPD, la POPIA y la ley de EE. UU., lo que Consent Mode no puede arreglar y por qué mantuvimos el banner.
Sinceramente, pocas cosas han cambiado tanto la analítica web (y de forma tan molesta) como la llegada del banner de consentimiento de cookies. Lo que empezó como un aviso educado de «usamos cookies» se ha convertido en una ventana legal a pantalla completa que media internet ya ignora.
Desde hace unos meses usamos Enzuzo como plataforma de gestión del consentimiento (CMP) aquí en Milk Moon Studio.
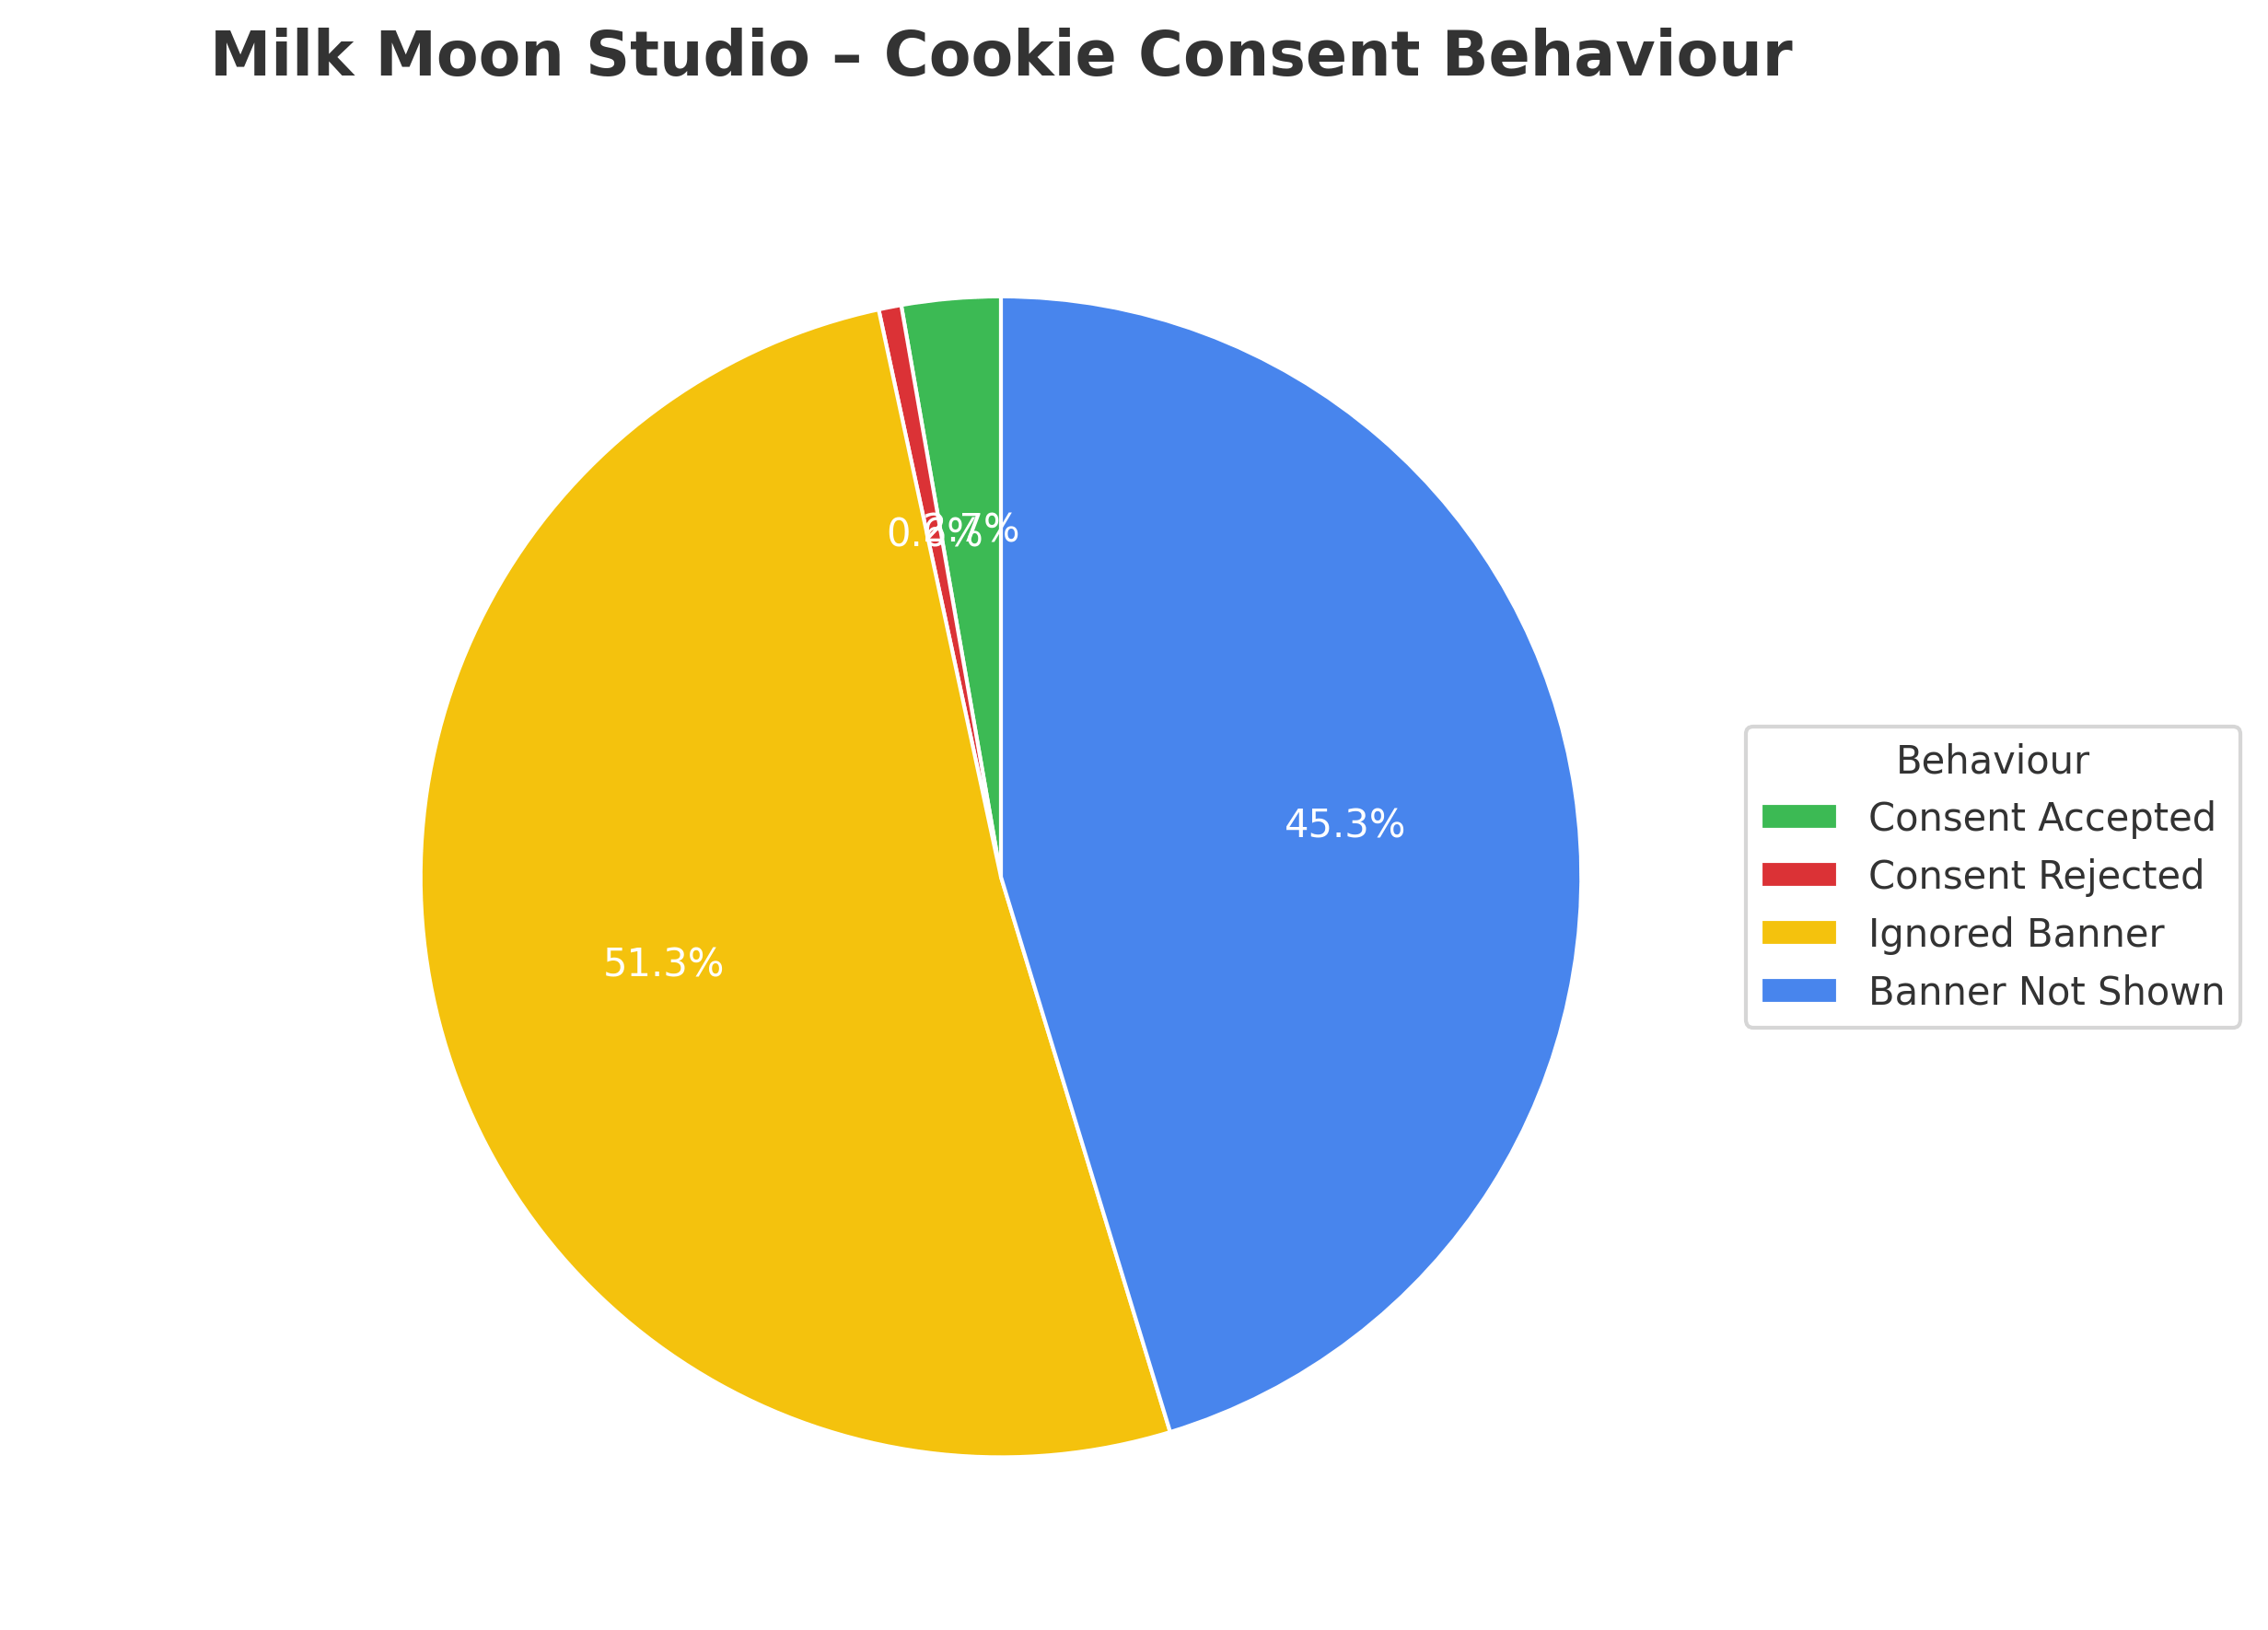
Los números son... brutales. De cada cien visitantes, menos de tres hacen clic en Aceptar. Es una tasa de consentimiento de cookies del 2,75 %, menos que el margen de error de la mayoría de las encuestas. Otro 0,63 % pulsa Rechazar, más de la mitad (51 %) se queda mirando sin hacer nada, y el 45 % ni siquiera ve el banner por culpa de bloqueadores o de la lógica de geolocalización.
Dicho de otro modo: recopilamos analítica totalmente conforme a la normativa y de alta fidelidad sobre quizá el tres por ciento de nuestra audiencia.
Todos los demás son invisibles.
Esto nos hizo pensar (e investigar, y debatir, y quizá perder algo de sueño):
¿Cuál es el coste real de cumplir la normativa?
¿Estamos perdiendo datos valiosos por exigencias legales? ¿O los banners de cookies han hecho más daño a los datos que la privacidad misma?
Si tienes un sitio en Webflow (o cualquier sitio, la verdad) con analítica, herramientas de marketing o incluso solo cookies básicas, seguro que has tenido estos mismos debates de madrugada: ¿De verdad necesitamos un banner de consentimiento de cookies? ¿Nos vamos a una CMP completa o lo dejamos simple? ¿Qué pasa realmente, legal y prácticamente, si no lo haces como manda la ley?
Vamos a repasar los requisitos legales en tres grandes jurisdicciones: la UE (RGPD), Estados Unidos y Sudáfrica (POPIA), examinar casos reales de sanciones, comparar nuestros datos de consentimiento con las tendencias globales y averiguar qué demonios está pasando con el panorama de la analítica web.
Cómo hemos llegado hasta aquí
La idea original era sencilla: dar a los usuarios control sobre cómo se usan sus datos. En la práctica, ese noble objetivo chocó con la adicción de internet a rastrear todo lo que se mueve.
El RGPD llegó en 2018 y marcó el tono: ninguna cookie no esencial sin consentimiento explícito, informado y previo (opt-in). Sin casillas premarcadas. Sin permiso implícito. ¿Quieres rastrear a alguien? Pregunta primero, y haz que decir que no sea igual de fácil.
Después llegó la POPIA en Sudáfrica, que tomó prestada buena parte del ADN del RGPD, y el auge lento pero constante de las leyes estatales de privacidad de EE. UU. como CCPA/CPRA, la CPA de Colorado y la VCDPA de Virginia. Los detalles cambian, pero la idea es la misma: las personas deciden qué datos recopilas y tú tienes que avisarles cuando lo haces.
Todo suena razonable hasta que te das cuenta de lo que pasa cuando la gente tiene de verdad la posibilidad de elegir.
La prueba de realidad: nuestra tasa de consentimiento de cookies con Enzuzo frente al sector
Antes de meternos en el laberinto legal, veamos qué ocurre realmente en nuestro sitio web y cómo se compara con el resto:
Los números de Milk Moon Studio:
- Páginas vistas totales: 100 %
- Consentimiento aceptado: 2,75 %
- Consentimiento rechazado: 0,63 %
- Banner ignorado: 51,33 %
- Banner descartado: 0 %
- Banner no mostrado: 45,29 %
Que esto te cale. Más de la mitad de nuestros visitantes (51,33 %) ignora por completo el banner. Otro 45,29 % ni siquiera lo ve (probablemente visitantes recurrentes que ya eligieron, usuarios con ciertas configuraciones de navegador o bloqueadores). Solo el 2,75 % acepta activamente, y menos del 1 % rechaza activamente.
¿Cómo se compara a nivel global?
Aquí es donde se pone interesante (o deprimente, según cómo lo mires). Según estudios recientes del sector y proveedores de CMP:
- Media de la UE (opt-in estricto): 3-7 % de aceptación explícita con banners bien diseñados, y algunos sitios llegan hasta el 15 % cuando los usuarios confían de verdad en la marca
- Tasas de rechazo: Cuando se presenta al usuario una opción clara de «Aceptar» o «Rechazar» (como exige el RGPD), las tasas de rechazo suelen rondar el 50-60 % o incluso más
- Media de EE. UU.: 10-20 % de aceptación (más alta porque muchos sitios usan consentimiento implícito o bloqueos menos agresivos)
- Media global: 5-10 % de aceptación explícita
- Tasa de ignorado: En el conjunto del sector, entre el 40 y el 60 % de los usuarios simplemente no interactúa con los banners de cookies
Actualización, octubre de 2026: Una aclaración sobre cómo se miden estos números, porque importa más de lo que pensábamos. Una «tasa de consentimiento» puede significar la gente que pulsa Aceptar todo, o cualquiera que haya dado algún consentimiento (incluso eligiendo una o dos categorías en los ajustes), y puede contarse por visitante, por sesión o, como lo hace Enzuzo, por página vista. Nuestro 2,75 % son clics en Aceptar frente a todas las páginas vistas, incluido el 45 % en el que el banner nunca se mostró. Si contamos solo las páginas vistas en las que sí se mostró, estamos más cerca del 5 %. Por eso los estudios publicados varían tanto. El más grande que encontramos, el estudio de comportamiento de cookies de Advance Metrics (un seguimiento a cinco años de su estudio original de 2018 con más de 1,2 millones de usuarios), analizó sitios web B2B internacionales en el primer semestre de 2023 y comprobó que el 25,4 % de los usuarios aceptaba todas las cookies directamente desde el banner, mientras que solo el 33,6 % lo ignoraba. Así que toma los rangos de arriba como orientativos, y algunos sitios claramente lo hacen bastante mejor que nosotros. La conclusión sigue en pie: la mayoría de la gente ignora el banner o dice que no, e incluso con un 25 % vas volando a ciegas en tres cuartas partes.
¿Qué nos dice esto?
Nuestra tasa de aceptación del 2,75 % es baja, pero no está muy fuera de rango para una implementación de opt-in estricto. De hecho, estamos a la par de la media de la UE (o quizá un poco por debajo). Así que nuestras estadísticas de Enzuzo son malas, pero también perfectamente normales. Todos volamos a ciegas juntos.
Esto no es un problema «nuestro». Es un cambio de todo el sector en cómo funciona la analítica web.
El gran apagón de la analítica: qué significa para la calidad de los datos
Aquí van las matemáticas crudas: si cumplimos plenamente con el RGPD y la POPIA, trabajamos con datos precisos sobre menos del 3 % de nuestro tráfico de visitantes de la UE y de Sudáfrica.
Esa ceguera tiene consecuencias. Con el 97 % de los visitantes sin rastrear, tus tasas de conversión son falsas, tus embudos están rotos y tus «datos de audiencia» se parecen más a un horóscopo que a datos reales.
Las implicaciones son enormes:
- Datos muy incompletos: Nos faltan datos del 97 %+ de los visitantes
- Métricas muy inexactas: Tasas de conversión, de rebote, tiempo en el sitio, fuentes de tráfico: todo está sesgado
- Inútiles para decidir: No puedes tomar decisiones de negocio fundadas con datos del 3 % de tu audiencia
- Muestra sesgada: El 2,75 % que consiente no es una muestra aleatoria. Es un subconjunto concreto de usuarios que pueden estar más implicados, confiar más o pertenecer a otros perfiles demográficos
- Conversiones subestimadas: Tus conversiones reales pueden ser bastante mayores de lo que muestra Analytics
- Mala asignación de recursos: Puedes invertir de más en canales que generan más consentimiento y pasar por alto canales con menos consentimiento pero mejor ROI real
Para la publicidad, es todavía peor:
Para quien hace anuncios, el dolor se duplica. Sin señales de consentimiento, Google Ads desactiva por completo el remarketing y las audiencias personalizadas. Te quedas gritando al vacío con una segmentación genérica, y buena suerte optimizando campañas cuando a tus conversiones les falta la mitad de la atribución:
- Audiencias de remarketing muy limitadas (solo se puede hacer remarketing al 2,75 %)
- Seguimiento de conversiones degradado (no puedes saber qué anuncios llevaron a conversiones si el usuario no dio su consentimiento)
- Optimización deteriorada (los algoritmos de Google no pueden optimizar sin señales de consentimiento de la mayoría de los usuarios)
- Gasto publicitario desperdiciado (mostrar anuncios a quienes ya convirtieron, o perder a quienes deberían verlos)
E incluso si te desvives con el Consent Mode v2 de Google, todo lo que consigues es modelado estadístico. GA4 intenta rellenar los huecos con «modelado de comportamiento» y «modelado de conversiones», pero eso es básicamente adivinar con más estilo. Mejor que volar totalmente a ciegas, pero ni de lejos comparable a tener datos reales.
Y un sitio pequeño puede que ni siquiera consiga esas conjeturas. GA4 solo activa el modelado de comportamiento cuando una propiedad tiene al menos 1.000 usuarios diarios con consentimiento de analítica concedido en al menos 7 de los 28 días anteriores, más al menos 1.000 eventos diarios de personas que dijeron que no, durante al menos 7 días. Con una tasa de consentimiento de cookies del 2,75 % necesitarías bastante más de 36.000 visitantes al día para superar el primer umbral, así que en la mayoría de los sitios de pequeñas empresas el modelado simplemente nunca se activa.
Mientras tanto, los reguladores no juegan: el RGPD manda en la UE
Qué dice realmente la ley
El Reglamento General de Protección de Datos (RGPD) está en vigor desde el 25 de mayo de 2018 y no se anda con bromas. Si tratas datos personales de cualquier persona en la Unión Europea, tienes que cumplirlo, estés donde estés.
Requisitos clave para el consentimiento de cookies:
- Consentimiento explícito e informado: Los usuarios deben aceptar activamente antes de que coloques cualquier cookie no esencial en su dispositivo. Las casillas premarcadas no cuentan. El «consentimiento implícito» no existe en el RGPD. Sin consentimiento, no hay rastreo.
- Control granular: Los usuarios deben poder aceptar o rechazar por separado distintas categorías de cookies (analíticas, de marketing, funcionales, etc.). No puedes ofrecer «Aceptar todo» como única opción.
- Información clara: Debes explicar qué datos recopilas, por qué los recopilas, con quién los compartes y cuánto tiempo los conservas. La Directiva ePrivacy y el RGPD exigen juntos esta transparencia.
- Retirada fácil: Los usuarios deben poder retirar su consentimiento con la misma facilidad con que lo dieron. Si aceptar lleva un clic, rechazar o retirar también debería llevar uno.
- Sin muros de cookies: Por lo general no puedes negar el acceso a tu sitio si alguien rechaza las cookies no esenciales. (Hay excepciones muy estrechas, pero son difíciles de justificar.)
- Consentimiento documentado: Tienes que conservar registros que demuestren que se obtuvo el consentimiento, cuándo y para qué fines. Si alguien presenta una reclamación, tienes que poder demostrarlo.
- Sin casillas premarcadas: La sentencia histórica del TJUE en el caso Planet49 aclaró que, incluso con cookies, las casillas premarcadas infringen la ley. El consentimiento debe ser una acción afirmativa.
- El interés legítimo no se aplica: Las tendencias recientes de sanciones lo dejan clarísimo: no puedes usar el «interés legítimo» como base jurídica para cookies no esenciales como las de analítica o marketing.
¿Qué cuenta como dato personal?
Aquí es donde se complica. Google Analytics (incluso GA4) recopila datos que pueden considerarse personales según el RGPD:
- Direcciones IP (incluso cuando se «anonimizan», Google recibe la IP completa antes de truncarla)
- ID de cliente e ID de usuario
- Identificadores de dispositivo
- Comportamiento de navegación que puede crear una «huella digital»
Los reguladores europeos (las autoridades nacionales de protección de datos, como la CNIL francesa) han sido clarísimos: Google Analytics requiere consentimiento. Estrictamente hablando, eso viene de las normas de cookies de cada país, y el RGPD fija el listón de lo que cuenta como consentimiento.
Sanciones reales: no van de farol
La razón por la que no podemos encogernos de hombros y recopilar datos igualmente es que los reguladores tienen dientes, y los han usado. Veamos algunos casos reales en los que empresas fueron sancionadas por incumplir las normas de cookies:
Google contra Francia (septiembre de 2025): La autoridad francesa de protección de datos (CNIL) impuso a Google una multa de 325 millones de euros por insertar anuncios en Gmail sin el consentimiento adecuado de los usuarios y por forzarlos a aceptar cookies mediante patrones oscuros. Es una de las mayores multas por consentimiento de cookies jamás impuestas (técnicamente bajo las normas francesas de cookies, el lado ePrivacy de la ley, y no bajo el RGPD en sí).
IAB Europe (febrero de 2022): La autoridad belga de protección de datos determinó que el Transparency and Consent Framework de IAB Europe incumplía el RGPD, y ordenó cambios importantes en cómo las empresas de ad tech obtienen el consentimiento. Multa: 250.000 € más la orden de eliminar enormes cantidades de datos recopilados indebidamente.
Decisiones sobre Google Analytics (2022-2023): Las autoridades de protección de datos de Austria, Francia, Italia, Dinamarca, Finlandia, Noruega y Suecia dictaminaron que usar Google Analytics infringe el RGPD por las transferencias de datos a EE. UU., incluso con consentimiento. Algunas exigieron a los sitios dejar de usar GA por completo. (Conviene saber: esas resoluciones trataban del envío de datos a EE. UU. antes de que el Marco de Privacidad de Datos UE-EE. UU. entrara en vigor en julio de 2023. Google está certificado bajo ese marco, así que el problema de las transferencias queda aparcado por ahora. El requisito de consentimiento no se fue a ninguna parte.)
También sancionan a las empresas pequeñas: No son solo los gigantes tecnológicos. En enero de 2022, un tribunal de Múnich ordenó a un operador de sitio web pagar 100 € de indemnización a un visitante por cargar Google Fonts desde los servidores de Google sin consentimiento (lo que envía la dirección IP del visitante a Google), y amenazó con multas de hasta 250.000 € si seguían haciéndolo. Empresas francesas han sido multadas por banners de cookies que no permitían rechazar con facilidad.
Se persiguen los patrones oscuros: La Agencia de Protección de la Privacidad de California y un nuevo Consorcio de Reguladores de Privacidad de varios estados de EE. UU. van ahora activamente contra los banners de cookies que usan «patrones oscuros»: hacer que «Aceptar» sea brillante y prominente mientras «Rechazar» se esconde en texto gris o exige varios clics.
Así que, aunque la aplicación de la ley sea irregular, el patrón está claro: las leyes de privacidad no son una moda pasajera. Son un trinquete que solo gira en un sentido.
Lo que está en juego
Las infracciones del RGPD pueden costarte:
- Hasta 20 millones de euros O el 4 % de la facturación anual global, lo que sea mayor
- Honorarios legales, costes de auditoría y gastos de corrección
- Daño reputacional
- Que te ordenen cesar el tratamiento de datos por completo
- Reclamaciones civiles de las personas afectadas
- Denuncias activas de grupos de defensa de la privacidad como NOYB (que busca infracciones sin descanso)
Para una agencia pequeña como la nuestra, incluso una multa «pequeña» del RGPD sería el fin del negocio.
El factor Google: cuando las plataformas se hacen policía
Aquí ya se trata menos de la ley y más de la práctica.
Aunque tuvieras el valor de ignorar el cumplimiento, Google no te dejará. Desde marzo de 2024, todo sitio que use Analytics o Ads en el EEE y el Reino Unido (y en Suiza desde julio de 2024) debe implementar Consent Mode v2.
Si no envías a Google señales de consentimiento válidas:
- GA4 deja de recopilar datos completos de los usuarios que no consienten
- Las listas de remarketing de Ads no se rellenan
- El seguimiento de conversiones se vuelve borroso
- Se apaga la personalización de anuncios
- El rendimiento de tus campañas se desploma
Así que sí, podrías quitar el banner, pero tu analítica y tus anuncios pasarían a funcionar, como mucho, a medias. Google se ha convertido de facto en el brazo ejecutor del RGPD. Es una imposición que no puedes ignorar.
Nivel de riesgo por incumplimiento: ALTO
Incluso las empresas pequeñas caen. Los usuarios pueden presentar reclamaciones. Los grupos de defensa de la privacidad buscan infracciones activamente. Las autoridades de protección de datos imponen multas de miles de millones, investigan activamente las infracciones de consentimiento de cookies, responden a las reclamaciones y coordinan la aplicación transfronteriza.
POPIA: Sudáfrica sigue el ejemplo de la UE
Qué dice la ley
La Ley de Protección de la Información Personal (POPIA) entró plenamente en vigor el 1 de julio de 2021 y comparte muchos principios con el RGPD. Si tratas información personal de interesados sudafricanos, la POPIA se te aplica.
Requisitos clave:
- El consentimiento debe ser voluntario, específico e informado: El mismo estándar que el RGPD cuando te apoyas en él. El consentimiento es una de las seis bases lícitas de tratamiento de la sección 11 (el interés legítimo es otra), así que la POPIA no exige consentimiento para cada tratamiento. Pero para las cookies de analítica y marketing, el consentimiento informado y previo es el camino seguro, y es el que seguimos nosotros.
- Especificación de la finalidad: Solo puedes recopilar datos con fines explícitamente definidos y lícitos. Debes comunicar esos fines con claridad.
- Minimización de datos: Recopila solo lo necesario para la finalidad declarada.
- Medidas de seguridad: Debes proteger los datos personales frente a accesos no autorizados, pérdida o daño.
- Derechos de los interesados: Las personas pueden solicitar acceso a sus datos, pedir correcciones u oponerse al tratamiento.
- Transferencias transfronterizas: La POPIA regula el envío de datos fuera de Sudáfrica, así que necesitas garantías cuando transfieres datos a los servidores de Google en el extranjero (como las cláusulas contractuales tipo).
¿Qué cuenta como información personal según la POPIA?
La POPIA define la información personal de forma amplia:
- Direcciones IP
- Identificadores de dispositivo
- Cookies que pueden identificar a una persona identificable o estar relacionadas con ella
- Comportamiento de navegación vinculado a un individuo
Sí, Google Analytics entra en esta definición. Aunque la POPIA todavía no incluye normas específicas sobre cookies, los comentarios jurídicos suelen tratar las cookies como tratamiento de información personal.
Sanciones reales: los primeros pasos, pero cada vez más en serio
La aplicación de la POPIA sigue arrancando en comparación con el RGPD, pero el Regulador de la Información (la autoridad sudafricana de protección de datos) está actuando.
En Sudáfrica la aplicación es más reciente pero se está calentando. El Regulador de la Información ha empezado a imponer sanciones de varios millones de rand por un manejo descuidado de los datos, y las reclamaciones se acumulan:
2023, la primera multa de la POPIA: El Departamento de Justicia y Desarrollo Constitucional fue multado con 5 millones de ZAR por ignorar una notificación de ejecución tras un ataque de ransomware en 2021 (no había renovado su antivirus ni otras licencias de seguridad). Fíjate en el recorrido: brecha, luego notificación de ejecución, luego la multa cuando se ignoró la notificación.
Múltiples reclamaciones presentadas: La oficina del Regulador de la Información ha informado de que recibe miles de reclamaciones, muchas relacionadas con el rastreo digital, las comunicaciones de marketing y la falta de mecanismos de consentimiento.
La aplicación es más lenta que en Europa, pero está ocurriendo. Y las sanciones son serias.
Lo que está en juego
Las infracciones de la POPIA pueden dar lugar a:
- Multas de hasta 10 millones de ZAR (unos 550.000 USD)
- Penas de hasta 10 años de prisión por delitos concretos, como obstruir al Regulador de la Información o no cumplir una notificación de ejecución (no por el tratamiento en sí)
- Reclamaciones civiles por daños
- Órdenes de cesar el tratamiento
- Daño reputacional en el mercado sudafricano
Para las empresas que operan en Sudáfrica, cumplir la POPIA no es opcional. Es solo cuestión de tiempo que la aplicación de la ley alcance a los infractores.
Requisitos de Google
No es exactamente lo mismo que con el RGPD, resulta. La política de consentimiento de usuarios de la UE de Google (la que está detrás del requisito de Consent Mode) cubre el EEE, el Reino Unido y Suiza, no Sudáfrica. Pero si de todos modos usas una CMP por la POPIA (y deberías), conéctala a Consent Mode para que Google Analytics y Ads respeten las decisiones de tus visitantes.
Nivel de riesgo por incumplimiento: MEDIO (pero en aumento)
El Regulador de la Información tiene recursos limitados comparado con las autoridades de la UE, prioriza los casos flagrantes (brechas de datos, infracciones malintencionadas) y responde a las reclamaciones, pero despacio. Sin embargo, el riesgo es real y crece. Si haces negocio importante en Sudáfrica, no juegues a la ruleta.
EE. UU.: el enfoque de retazos (o: el tío despistado del derecho a la privacidad)
Una forma útil de pensar en las jurisdicciones:
Europa es el padre estricto: «Pregunta antes de tocar nada.»
EE. UU. es el tío despistado: «Tú no lo vendas y seguramente estarás bien.»
Sudáfrica es la hermana pequeña, que observa los errores de la UE y se va armando poco a poco con las mismas reglas.
Ley federal: básicamente nada (por ahora)
A diferencia de la UE y Sudáfrica, Estados Unidos no tiene una ley federal integral de privacidad. Ningún equivalente al RGPD. Ningún equivalente a la POPIA.
Eso sí, existen leyes federales para sectores concretos:
- COPPA: Ley de Protección de la Privacidad Infantil en Línea (se aplica a sitios dirigidos a menores de 13 años)
- HIPAA: Ley de Portabilidad y Responsabilidad de los Seguros de Salud (datos sanitarios)
- GLBA: Ley Gramm-Leach-Bliley (datos financieros)
- Sección 5 de la FTC Act: Da a la FTC autoridad para perseguir prácticas «desleales o engañosas», incluidas las violaciones de la privacidad
Para la mayoría de los sitios web, la ley federal no exigirá un banner de cookies. ¿Pero las leyes estatales? Eso es otra historia.
Leyes estatales: una lista creciente
Varios estados de EE. UU. han aprobado leyes de privacidad, cada una con requisitos ligeramente distintos:
California (CCPA/CPRA, 2020/2023): La Ley de Privacidad del Consumidor de California, reforzada por la Ley de Derechos de Privacidad de California, es la ley de privacidad más completa de EE. UU. Exige:
- Avisos de privacidad claros que expliquen qué datos recopilas y por qué
- Un enlace «No vender ni compartir mi información personal»
- La posibilidad de que los usuarios se excluyan de la venta o el intercambio de datos
- La posibilidad de que los usuarios soliciten acceso, eliminación y corrección de sus datos
Es importante señalar que la CCPA NO exige consentimiento previo (opt-in) para las cookies. Es un modelo de exclusión (opt-out). Puedes rastrear por defecto, pero debes ofrecer un mecanismo de exclusión fácil.
Otros estados con leyes de privacidad:
- Virginia (VCDPA): en vigor desde enero de 2023
- Colorado (CPA): en vigor desde julio de 2023
- Connecticut (CTDPA): en vigor desde julio de 2023
- Utah (UCPA): en vigor desde diciembre de 2023
- Texas, Oregón, Montana, Delaware: ya en vigor cuando escribimos esto (Texas y Oregón en julio de 2024, Montana en octubre de 2024, Delaware en enero de 2025), y han seguido más estados
La mayoría de estas leyes siguen un modelo de exclusión (opt-out) similar al de la CCPA, en lugar del enfoque de consentimiento previo (opt-in) del RGPD.
Novedad reciente: Los estados examinan cada vez más el diseño de la interfaz de los banners de cookies. El nuevo Consorcio de Reguladores de Privacidad coordina la aplicación de la ley sobre la implementación de banners en varios estados, apuntando a los «patrones oscuros» (empujar al usuario a aceptar). Ejemplo: la CPPA de California criticó los banners que permiten aceptar con un clic pero exigen varios para rechazar (elección asimétrica).
Sanciones reales
Sephora (CCPA, 2022): Multada con 1,2 millones de dólares por no revelar que vendía información personal y no procesar las solicitudes de exclusión. Fue la primera acción de aplicación de la CCPA.
Google y YouTube (FTC, 2019): Pagaron 170 millones de dólares por violaciones de la COPPA relacionadas con la recopilación de datos de menores sin consentimiento de los padres.
Meta/Facebook (varias, en curso): Ha afrontado multas de miles de millones en distintas acciones en EE. UU., sobre todo relacionadas con acuerdos de consentimiento de la FTC y prácticas engañosas.
Acciones de los fiscales generales: Varios fiscales generales estatales han presentado acciones contra empresas por violaciones de la privacidad, incluso antes de que sus leyes estatales de privacidad entraran en vigor, usando leyes de protección al consumidor.
Lo que está en juego
Las sanciones en EE. UU. varían según el estado:
- CCPA: Hasta 7.500 dólares por infracción intencionada (y 2.500 dólares por infracción no intencionada), ajustadas por inflación a 7.988 y 2.663 dólares desde enero de 2025
- Derecho de acción privada: Bajo la CCPA, los consumidores pueden demandar por brechas de datos (no solo por violaciones del consentimiento) por 100-750 dólares por consumidor e incidente (ajustados a 107-799 dólares desde enero de 2025)
- Otras leyes estatales: Estructuras de sanciones similares, normalmente 5.000-7.500 dólares por infracción
- Acciones de la FTC: Pueden acabar en acuerdos de varios millones de dólares
- Demandas de fiscales generales: Pueden ser caras de defender aunque las ganes
- Demandas de consumidores: Las demandas colectivas por privacidad van en aumento, dirigidas a prácticas de rastreo y de datos
Qué exige Google
Aquí es donde se pone interesante: Google NO exige Consent Mode ni señales de consentimiento para el tráfico de EE. UU. de la misma forma que para el tráfico del EEE y el Reino Unido.
Ahora bien:
- Sigues teniendo que cumplir las leyes estatales de privacidad aplicables (que pueden exigir mecanismos de exclusión)
- Muchas CMP, incluida Enzuzo, muestran banners a los usuarios de EE. UU. de todos modos para demostrar transparencia y recoger preferencias de consentimiento
- No tener un mecanismo de consentimiento dificulta cumplir las solicitudes de exclusión según la CCPA y otras leyes estatales
- Las plataformas publicitarias esperan cada vez más señales de consentimiento o el cumplimiento de las leyes regionales
Nivel de riesgo por incumplimiento: BAJO A MEDIO
Es poco probable que afrontes una sanción inmediata por problemas de cookies salvo que seas una empresa grande o hagas algo especialmente flagrante. Pero el panorama está cambiando y se suman más estados con sus propias leyes. Las tendencias apuntan a más exigencias de opt-in incluso en EE. UU.
La conclusión práctica: a menos que tu audiencia sea íntegramente estadounidense y estés dispuesto a apostar a que nadie te visitará jamás desde Europa o Sudáfrica, no puedes saltarte razonablemente los banners de consentimiento. Y si usas Google Analytics o Ads, ni siquiera puedes hacer trampa: las propias plataformas exigen las señales (para los visitantes del EEE, el Reino Unido y Suiza, al menos).
La ilusión de los datos: qué significa esto realmente para la analítica
Es tentador pensar: «Vale, olvidemos el cumplimiento, lo rastrearé todo». Pero eso crea un problema distinto: datos basura.
Si rastreas a usuarios que no han dado su consentimiento, tus métricas son técnicamente ilegales y éticamente cuestionables. Además son poco fiables, porque muchos usuarios atentos a su privacidad bloquean los scripts de todas formas. Puede que consigas más números, pero no serán más exactos.
Esa es la paradoja: cumplir mata los datos, pero no cumplir tampoco los salva.
La analítica era el latido de la toma de decisiones digitales. Ahora es un pulso débil e irregular que apenas nos dice si el paciente sigue vivo. Todo panel de analítica moderno es en la práctica una muestra del 3 % que finge representar a toda la población. ¿El resto? Modelado, estimado o simplemente desaparecido.
Volvamos a nuestros números y desglosemos bien qué está pasando:
El desglose
- 2,75 % Consentimiento aceptado: Tenemos permiso pleno, legal e inequívoco para rastrear a estos usuarios con Google Analytics, colocar cookies publicitarias, hacer remarketing, etc. Este es el estándar de oro.
- 0,63 % Consentimiento rechazado: Estos usuarios dijeron explícitamente «no». No podemos rastrearlos con cookies no esenciales. Lo respetamos.
- 51,33 % Banner ignorado: Estos usuarios vieron el banner pero no interactuaron con él. Legalmente, en jurisdicciones RGPD/POPIA, esto significa que no se dio consentimiento. NO deberíamos rastrearlos con cookies no esenciales. ¿Pero lo hacemos? Eso depende de cómo esté configurada nuestra CMP.
- 45,29 % Banner no mostrado: Probablemente son visitantes recurrentes que ya eligieron antes, usuarios con ciertas configuraciones de navegador, o bots. Su elección anterior (si la hubo) debe respetarse.
La pesadilla analítica
Con solo un 2,75 % de consentimiento, nuestros datos de Analytics son:
- Muy incompletos: Nos faltan datos del 97 %+ de los visitantes
- Muy inexactos: Tasas de conversión, de rebote, tiempo en el sitio, fuentes de tráfico: todo está sesgado
- Estadísticamente sesgados: El 2,75 % que acepta no es una muestra aleatoria. Puede que sean más favorables a la privacidad, más implicados o de ciertas zonas geográficas
- Inútiles para decidir: No puedes tomar decisiones de negocio con confianza a partir de datos del 3 % de tu audiencia
- El modelado no ayuda lo suficiente: El modelado de comportamiento de Consent Mode v2 de Google intenta rellenar los huecos, pero sigue siendo esencialmente adivinar
Comparación con los referentes globales
Según la investigación, así se comparan nuestros números:
Tasa de aceptación
- Milk Moon Studio: 2,75 %
- Media del sector: 3-7 % (UE), 10-20 % (EE. UU.), 5-10 % (global)
- Qué significa: Algo baja, pero no inusual para el opt-in estricto
Tasa de rechazo
- Milk Moon Studio: 0,63 %
- Media del sector: Menos del 1 % (muchos usuarios no rechazan activamente)
- Qué significa: Normal: la mayoría de los usuarios ignora en lugar de rechazar
Tasa de ignorado
- Milk Moon Studio: 51,33 %
- Media del sector: 40-60 % en el conjunto del sector
- Qué significa: Justo en el medio: la fatiga de banners es real
Banner no mostrado
- Milk Moon Studio: 45,29 %
- Media del sector: Varía según la implementación
- Qué significa: Alto: hay que investigar por qué
Idea clave: Nuestro 2,75 % de aceptación no es un fracaso. Es la nueva realidad de la analítica web centrada en la privacidad. Los sitios con banners muy bien diseñados y de confianza pueden llegar al 10-15 % de aceptación, pero ese es el techo. Nadie consigue ya tasas de consentimiento del 50 o del 80 % (y si las consigue, probablemente su banner no cumple la normativa de verdad).
Qué significa esto en distintos escenarios
Si haces anuncios en Google Ads:
- Las listas de remarketing se reducen a ~3 % de los visitantes
- El seguimiento de conversiones se vuelve poco fiable
- La optimización de campañas se resiente
- La eficiencia del gasto publicitario cae
Si solo usas Google Analytics (como nosotros):
- No puedes entender qué contenido genera consultas
- No puedes ver qué fuentes de tráfico convierten
- No puedes optimizar la estrategia de contenidos según el comportamiento real
- El tamaño de la muestra es demasiado pequeño para tener significación estadística
El problema del sesgo: Los usuarios que aceptan cookies pueden ser:
- Más confiados con tu marca
- Más implicados con tu contenido
- De perfiles demográficos o regiones concretos
- Menos preocupados por la privacidad que la media
Esto significa que tu analítica no solo está incompleta, sino que está sistemáticamente sesgada hacia un subconjunto concreto de tu audiencia.
Las matemáticas del riesgo: ¿perder tus datos o perder tu expediente legal?
Así que aquí va la pregunta del millón: ¿qué es peor: perder tus datos o perder tu expediente legal?
¿Es peor la pérdida de datos que el riesgo legal? Desglosemos los escenarios:
Escenario A: quitar el banner y rastrear a todos
Ventajas:
- Datos completos del 100 % de los visitantes (salvo bloqueadores de anuncios)
- Analytics preciso
- Publicidad y remarketing eficaces
- Mejores decisiones de negocio basadas en datos completos
- Se acabó la fatiga de banners para los usuarios
- Podríamos pasar de ~3 % de visibilidad a ~80 % (contando los bloqueadores de anuncios)
Inconvenientes:
- Ilegal según el RGPD (para visitantes de la UE): riesgo de hasta 20 M€ o el 4 % de la facturación
- Ilegal según la POPIA (para visitantes sudafricanos): riesgo de hasta 10 M de ZAR
- Posiblemente ilegal según las leyes estatales de EE. UU. (según la implementación)
- Google no colaborará (exige Consent Mode para el EEE, el Reino Unido y Suiza)
- Riesgo de multas de miles a millones
- Riesgo de que te ordenen dejar de rastrear por completo
- Daño reputacional si te pillan
- Perder la confianza de los clientes (sobre todo siendo una agencia)
- Los datos se vuelven legalmente tóxicos: no puedes usarlos y tienes que borrarlos si te lo ordenan
- Cualquier visitante de la UE o de Sudáfrica puede presentar una reclamación y desencadenar una investigación
Escenario B: mantener el banner y aceptar la pérdida de datos
Ventajas:
- Cumplimiento legal del RGPD, la POPIA y las leyes estatales de EE. UU.
- Ningún riesgo de multas por violaciones del consentimiento
- Superioridad moral (respetamos la privacidad del usuario)
- Confianza de los clientes (predicamos con el ejemplo)
- Colaboración de Google (Consent Mode funciona correctamente)
- Los datos que sí recopilamos son legalmente sólidos
- A prueba de futuro (las normativas se endurecen, no se relajan)
Inconvenientes:
- Más del 97 % de pérdida de datos de los usuarios que no consienten
- Analytics inexacto que puede llevar a decisiones de negocio equivocadas
- Rendimiento publicitario débil por audiencias limitadas
- Desventaja competitiva si la competencia rastrea sin consentimiento (aunque asuma riesgos legales)
- No puedes tomar decisiones basadas en datos con confianza
- El ROI del marketing se vuelve poco claro
Escenario C: enfoque geolocalizado
Ventajas:
- Cumplimiento legal en las jurisdicciones que lo exigen
- Mejores datos de las jurisdicciones que no exigen consentimiento previo (opt-in)
- Equilibra riesgo y recompensa
- Podrías rastrear al 100 % de los visitantes de EE. UU. y a ~3 % de los de la UE y Sudáfrica
Inconvenientes:
- Configuración más compleja (necesitas geolocalización precisa)
- Experiencia de usuario inconsistente entre regiones
- Sigues perdiendo datos de los visitantes de la UE y de Sudáfrica
- Necesitas entender de verdad de dónde vienen tus visitantes
- Un solo visitante de la UE mal clasificado podría desencadenar una investigación del RGPD
Escenario D: optimizar el banner para aumentar las tasas de consentimiento
Ventajas:
- Sigues cumpliendo y consigues más consentimientos
- Mejoras la calidad de los datos sin riesgo legal
- Mejor experiencia de usuario (los banners más claros y menos molestos consiguen más aceptación)
- Podrías pasar del 3 % al 10-15 % de aceptación
Inconvenientes:
- Nunca llegarás al 100 % de consentimiento (ni de lejos)
- Requiere tiempo y pruebas para optimizar
- Rendimientos decrecientes (incluso los mejores banners solo alcanzan el 15-20 % de aceptación en modo opt-in estricto)
- Riesgo de patrones oscuros si presionas demasiado por el consentimiento
El veredicto
En un mundo perfecto tendríamos datos completos. Pero ya no vivimos en ese mundo.
Saltarte el banner y rastrear a todos:
Consigues datos limpios, pero incumples el RGPD y la POPIA, te arriesgas a multas de millones de rand o de euros, y verás cómo el ecosistema de Google te va cortando el acceso en silencio.
Mantener el banner y cumplir la ley:
Pierdes más del 90 por ciento del comportamiento medible, pero duermes mejor sabiendo que no vas a protagonizar el comunicado de prensa de un regulador.
Es un escenario en el que se pierde de todas formas, solo que con distintos sabores de dolor.
Pero al final todo se reduce a esto: el coste del incumplimiento (legal, multas, restricciones de plataforma, daño reputacional) supera el «beneficio» de unos datos completos que son legalmente tóxicos.
Los datos que recopilas con consentimiento son legalmente sólidos y defendibles. Los datos ilegales no valen nada: no puedes usarlos y quizá te obliguen a borrarlos de todos modos.
Pero hay un término medio.
El término medio pragmático: geolocalizado y optimizado
La única estrategia racional ahora mismo es el equilibrio.
Muestra banners de opt-in estricto en las regiones que lo exigen (la UE, el Reino Unido y Sudáfrica) y pasa a un modelo de exclusión (opt-out) en el resto. Así recuperas algunos datos sin buscarte un desastre.
Después, optimiza el propio banner:
- Lenguaje claro, no jerga legal
- Botones simétricos (aceptar y rechazar igual de visibles)
- Una breve explicación de por qué ayuda el consentimiento (la confianza todavía aumenta la aceptación)
- Retraso mínimo antes de mostrarlo, pero no al instante al cargar la página
- No molestes a los usuarios que ya han elegido
(Relacionado: si lo único que necesitas es una barra de aviso que la gente pueda cerrar, eso no necesita ninguna cookie. Mostramos cómo en nuestro post sobre un banner informativo descartable y basado en sesión en Webflow.)
Pequeños ajustes pueden subir las tasas de consentimiento del 3 % al 10 %. Sigue siendo terrible, pero tres veces menos terrible.
Y si puedes, invierte en analítica del lado del servidor o en herramientas respetuosas con la privacidad como Plausible o Fathom para ver tendencias amplias y anónimas. No sustituirán del todo a GA4, pero rellenarán parte del cuadro que falta sin activar las leyes de consentimiento. Si estás en Cloudflare, Zaraz también merece un vistazo: ejecuta tus etiquetas desde el edge de Cloudflare en lugar del navegador del visitante, y lo explicamos paso a paso en nuestra guía para configurar Cloudflare Zaraz con GA4 en Webflow. No hará desaparecer la cuestión del consentimiento, pero es un primer paso decente hacia el lado del servidor.
Qué significa para nosotros (y para todos los que son como nosotros)
Vayamos a nuestro caso concreto. Somos un pequeño estudio de diseño y desarrollo web con sede en Sudáfrica. No hacemos anuncios. No necesitamos listas de remarketing. Solo queremos saber si alguien lee de verdad nuestros posts, y quizá entender qué posts del blog generan realmente consultas.
¿Arreglaría eso quitar el banner? Técnicamente sí: pasaríamos de un 3 % de visibilidad a quizá un 80 % (contando los bloqueadores).
¿Pero legalmente? Eso es una historia completamente distinta.
Nuestra situación concreta
Ubicación: Sudáfrica (la POPIA se nos aplica directamente como responsables del tratamiento)
Audiencia: Mezcla de EE. UU. (mayoría), Sudáfrica y visitantes de la UE
Herramientas: Google Analytics 4 (GA4) para la analítica del sitio web
Publicidad: Ninguna, ahora mismo. No hacemos Google Ads, Facebook Ads ni ninguna publicidad de pago con rastreo por píxel, pero la activamos y desactivamos y experimentamos.
Modelo de negocio: Basado en servicios (agencia de diseño y desarrollo web)
Implicaciones legales de quitar el banner
Riesgo POPIA (alto, estamos en Sudáfrica)
Este es el grande. Somos una empresa sudafricana, registrada en Sudáfrica, que trata información personal de interesados. La POPIA se nos aplica directa e inequívocamente.
Si quitamos el banner de consentimiento y rastreamos a los visitantes sudafricanos sin consentimiento:
- Incumplimos directamente los requisitos de consentimiento de la POPIA
- Tratamos información personal (direcciones IP, ID de dispositivo, comportamiento de navegación) sin justificación lícita
- Nos exponemos a multas de hasta 10 millones de ZAR
- Nos exponemos a posible responsabilidad penal (sí, cárcel, si llegara a ignorarse una notificación de ejecución)
Probabilidad realista de que se aplique:
El Regulador de la Información sigue arrancando su actividad sancionadora y prioriza los casos flagrantes (grandes brechas de datos, actores malintencionados, quejas por spam de marketing). ¿Irían a por una pequeña agencia web por usar Analytics sin consentimiento?
Probablemente no de inmediato. Pero:
- Cualquier visitante sudafricano puede presentar una reclamación contra nosotros
- No podemos escondernos: somos una empresa registrada con un sitio web público
- El riesgo se acumula con el tiempo: cuanto más tiempo operemos sin cumplir, mayor la exposición
- Las sanciones son severas: incluso 1 millón de ZAR sería devastador; 10 millones de ZAR serían el fin del negocio
- Ignorar una notificación de ejecución puede acarrear un procesamiento penal y responsabilidad personal para los responsables
Podríamos argumentar que la aplicación es lenta, que los reguladores van a por los peces gordos, que a nadie le importa una pequeña agencia de Webflow en el Overberg, pero no es ese el punto. El punto es: la ley existe, e ignorarla mientras asesoramos a clientes sobre cumplimiento sería un espectacular gol en propia puerta.
Nuestra valoración: Este es un riesgo que no podemos justificar. Aunque la probabilidad sea baja, la gravedad es catastrófica. En términos de gestión de riesgos: Baja probabilidad × Impacto catastrófico = No lo hagas.
Riesgo RGPD (medio, tenemos visitantes de la UE)
No estamos radicados en la UE, pero tenemos visitantes de la UE. Si ofrecemos servicios a interesados de la UE (que lo hacemos: nuestro sitio web es de acceso público y aceptamos clientes de la UE), el RGPD se nos aplica según sus disposiciones de ámbito territorial.
Si quitamos el banner de consentimiento y rastreamos a los visitantes de la UE sin consentimiento:
- Incumplimos el RGPD con todos los visitantes de la UE de nuestro sitio
- Nos exponemos a multas de hasta 20 millones de euros o el 4 % de la facturación global
- Cualquier visitante de la UE puede presentar una reclamación ante su autoridad nacional de protección de datos
- Las autoridades de la UE pueden (y suelen) perseguir a empresas de fuera de la UE bajo el ámbito territorial del RGPD
Nuestra valoración: Riesgo significativo, sobre todo si crecemos o si un solo visitante de la UE decide presentar una reclamación.
Riesgo EE. UU. (bajo, pero no nulo)
Para nuestros visitantes de EE. UU., el riesgo es mucho menor. No hay ley federal de consentimiento de cookies y las leyes estatales usan modelos de exclusión (opt-out), no de opt-in. Podríamos rastrear a los visitantes de EE. UU. sin banner y ofrecer simplemente un mecanismo de exclusión.
Nuestra valoración: La parte de nuestro tráfico de EE. UU. podría rastrearse legalmente sin consentimiento previo, siempre que ofrezcamos mecanismos de exclusión.
Implicaciones para la calidad de los datos
Estado actual (con banner de consentimiento):
- 2,75 % de tasa de aceptación del consentimiento
- Rastreamos al 2,75 % de los visitantes con funcionalidad completa
- Más del 97 % de pérdida de datos
- Datos de Analytics muy incompletos
- No podemos tomar decisiones con confianza a partir de los datos
Si quitáramos el banner:
- 100 % de rastreo (para visitantes sin bloqueadores de anuncios, ~75-85 % de los usuarios)
- Vista completa del comportamiento del usuario
- Métricas precisas sobre fuentes de tráfico, recorridos de usuario, rutas de conversión y rendimiento del contenido
- La mejora de datos sería enorme: de ~3 % de visibilidad a ~80 %
Con datos completos podríamos:
- Entender qué posts del blog generan realmente consultas (ahora mismo adivinamos)
- Ver qué fuentes de tráfico convierten mejor (la muestra es ahora demasiado pequeña)
- Optimizar nuestra estrategia de contenidos según el comportamiento real
- Tomar mejores decisiones sobre dónde invertir tiempo
- Seguir el ROI real de nuestros esfuerzos de marketing de contenidos
Esto no es trivial. Para una pequeña empresa, tener datos precisos frente a un 97 % de pérdida es la diferencia entre volar a ciegas y tomar decisiones informadas.
El factor Google Analytics (sin publicidad)
Aquí es donde nuestra situación difiere: No hacemos Google Ads. (A veces sí)
Esto cambia la ecuación porque:
- El requisito de Consent Mode de Google es menos crítico para nosotros. La principal presión de Google viene de los productos publicitarios. GA4 seguirá recopilando datos sin Consent Mode. Solo que lo haremos incumpliendo la normativa en jurisdicciones RGPD/POPIA.
- No perdemos funcionalidad publicitaria. Muchas empresas no pueden quitar el banner porque Google Ads no funcionaría bien. Nosotros no tenemos esa limitación.
- GA4 funcionará. Google Analytics 4 no deja de funcionar si no tienes banner de consentimiento. Simplemente recopila datos que pueden ser legalmente problemáticos.
Así que desde el punto de vista puro de «¿funcionarán las herramientas?», sí, GA4 funcionaría bien sin el banner.
Pero eso no lo hace legal.
La dimensión ética y reputacional
Hay otro factor: Somos una agencia web.
Si quitamos nuestro banner de consentimiento:
- ¿Qué les decimos a los clientes? ¿Que usen banners mientras nosotros no? Eso es hipócrita.
- ¿Y si los clientes descubren que incumplimos? ¿Por qué iban a confiar en que construyamos sitios conformes?
- ¿Qué mensaje enviamos? «Conocemos la ley pero elegimos ignorarla» no queda bien en una empresa de servicios profesionales.
- Riesgo reputacional: Si nos pillan o nos multan, es público. En la pequeña comunidad de desarrollo web de Sudáfrica, esas noticias corren.
Esto no va solo de lo legal o de los datos. Es credibilidad de negocio.
El veredicto final: ¿qué debería hacer Milk Moon Studio?
Tras analizarlo todo, esta es nuestra conclusión:
No podemos justificar quitar el banner de consentimiento, a pesar de la enorme pérdida de datos.
Y por qué:
1. El riesgo POPIA es demasiado alto
Somos una empresa sudafricana. La POPIA se aplica directamente. Las sanciones (una multa de 10 millones de ZAR, y cárcel si se ignora una notificación de ejecución) son severas. La aplicación va en aumento. Solo por esto, quitar el banner es injustificable.
Aunque la probabilidad de que se aplique sea relativamente baja ahora mismo, la gravedad del resultado es el fin del negocio. Baja probabilidad × Impacto catastrófico = No lo hagas.
2. El riesgo RGPD agrava el problema
Sumar visitantes de la UE empeora aún más el riesgo legal. Incumpliríamos la normativa en dos jurisdicciones importantes, ambas con sanciones severas.
3. La ganancia de datos no compensa el riesgo legal
Sí, tendríamos datos mucho mejores. Pero:
- No podemos tomar decisiones de negocio si nos enfrentamos a una multa de 10 millones de ZAR
- No podemos optimizar contenido mientras nos defendemos de una investigación del Regulador de la Información
- Mejores datos de Analytics no valen nada si nos cuestan el negocio
4. Somos una empresa de servicios profesionales
Asesoramos a clientes en buenas prácticas web. No podemos incumplir nosotros mismos. El riesgo reputacional es demasiado alto.
5. El sector avanza hacia la privacidad, no se aleja de ella
La aplicación de la POPIA será más estricta, no más laxa. Más países están implementando leyes de privacidad. La tendencia es hacia más regulación, no menos. Incumplir ahora nos deja en el lado equivocado de hacia dónde vamos.
Lo que vamos a hacer en realidad
Dado todo esto, este es nuestro plan:
1. Mantener el banner de consentimiento (innegociable para cumplir la POPIA y el RGPD)
2. Implementar geolocalización:
- Opt-in estricto para visitantes de Sudáfrica y la UE (exigida por ley)
- Modelo de exclusión (opt-out) para visitantes de EE. UU. (permitido por la ley de EE. UU., mejora la recopilación de datos)
3. Optimizar el banner para mejorar las tasas de aceptación:
- Probar distintos mensajes
- Aclarar la propuesta de valor
- Simplificar la interfaz
- Hacer que rechazar sea tan fácil como aceptar (aunque parezca contraintuitivo, esto puede aumentar la aceptación al generar confianza)
- Probar distintos diseños y ubicaciones de banner
4. Aceptar la pérdida de datos de los usuarios que no consienten como el coste de operar legalmente
5. Usar los datos que sí tenemos de forma más inteligente:
- Centrarnos en tendencias más que en números absolutos
- Usar comentarios cualitativos para complementar los datos cuantitativos
- Aceptar que un 3 % de datos precisos es mejor que un 100 % de datos ilegales
- Segmentar «con consentimiento» frente a «sin consentimiento (modelado)» en los informes
6. Explorar alternativas respetuosas con la privacidad:
- Considerar analítica del lado del servidor que no requiera consentimiento de cookies
- Estudiar métodos de recopilación de datos propios (first-party)
- Investigar herramientas de analítica que no traten datos personales (como Plausible, Fathom)
La conclusión para Milk Moon Studio
La pérdida del 97 % de los datos duele. Deja nuestro Analytics casi inservible. Es frustrante.
Pero el riesgo legal de operar sin consentimiento en Sudáfrica es inaceptable. Estaríamos tratando datos personales sin consentimiento bajo la POPIA, que conlleva hasta 10 millones de ZAR en multas, y cárcel si se ignora una notificación de ejecución. Es un riesgo que no podemos justificar ante nosotros mismos, ante nuestros clientes ni ante nuestros contables.
Suma el riesgo del RGPD para los visitantes de la UE, el riesgo reputacional como agencia web y la dimensión ética de predicar con el ejemplo, y la respuesta está clara.
Mantenemos el banner de consentimiento, lo optimizamos donde podamos y aceptamos la pérdida de datos como el coste de operar de forma legal y ética.
Así que mantenemos el banner. Lo geolocalizaremos, lo afinaremos y aceptaremos que nuestra analítica es una ficción educada.
No es la respuesta que queríamos. Pero es la correcta.
La nueva normalidad: qué significa esto para la web
Alejémonos un momento. Lo que vivimos no es exclusivo de Milk Moon Studio. Está ocurriendo en toda la web.
La verdad incómoda es que la era de la analítica perfecta ha terminado.
Los banners de consentimiento no solo limitaron el rastreo; cambiaron lo que significa estar «basado en datos». Durante años hemos operado bajo la suposición de que se podía rastrear a todos los que visitaban tu sitio. Esa era terminó. La nueva realidad es:
- La mayoría de los usuarios no consiente el rastreo (3-10 % de aceptación a nivel global)
- La mayoría de los usuarios ignora los banners de cookies (el 40-60 % nunca interactúa)
- Los datos que recopilamos están sistemáticamente sesgados (los usuarios que consienten no son una muestra aleatoria)
- El modelado de Google intenta compensar (pero adivina, no mide)
- La aplicación de la ley va en aumento (multas de miles de millones, investigaciones activas)
- Los requisitos de las plataformas se endurecen (Google exige Consent Mode v2)
Esta es la nueva normalidad.
Los profesionales de la web tienen que ajustar sus expectativas:
- La analítica siempre será incompleta
- El seguimiento de conversiones siempre será borroso
- El remarketing publicitario siempre será limitado
- Las decisiones de negocio requerirán más aportación cualitativa
- Las muestras siempre serán más pequeñas de lo que querríamos
La pregunta no es «¿Cómo volvemos al 100 % de rastreo?» (Respuesta: no se vuelve, legalmente.)
La pregunta es «¿Cómo tomamos buenas decisiones de negocio con un 3-10 % de datos de rastreo complementado con modelado e información cualitativa?»
Las decisiones ahora tienen que apoyarse en conjuntos de datos más pequeños y limpios, en investigación cualitativa y (sorpresa) en criterio humano de verdad.
Eso no es malo. Es solo distinto.
Para las agencias y los profesionales del marketing, este cambio obliga a volver a lo fundamental: contenido convincente, interacción real y confianza. Porque en un mundo donde solo el 3 % de los usuarios dice «sí», los que lo dicen son los que de verdad se preocupan.
Recomendaciones para distintos escenarios
Si tienes CUALQUIER visitante de la UE o de Sudáfrica:
Necesitas un banner de consentimiento. Punto. El riesgo legal es demasiado alto y, para tus visitantes de la UE, el Reino Unido y Suiza, Google no funcionará bien sin él.
Herramientas recomendadas para Webflow:
- Enzuzo (la que usamos, se integra bien con Webflow)
- CookieYes
- Cookiebot
- Osano
- Termly
Todas se integran con Webflow y admiten Google Consent Mode v2. Nosotros configuraríamos la parte de Consent Mode a través de Google Tag Manager, y aquí tienes el argumento general para usarlo en Webflow: nuestro post sobre por qué deberías usar Google Tag Manager en Webflow. Si todavía no tienes Tag Manager en el sitio, empieza por nuestra guía para añadir Google Tag Manager y Google Analytics a Webflow.
Si solo tienes público de EE. UU.:
Tienes más flexibilidad:
- Opción A: Implementar un banner de consentimiento de todos modos (buena práctica, genera confianza, te protege ante nuevas leyes estatales)
- Opción B: Usar un aviso mínimo con un enlace de exclusión (cumplimiento de la CCPA)
- Opción C: Sin banner, pero con una política de privacidad clara y un mecanismo de exclusión en algún lugar de tu sitio
Sé honesto contigo mismo sobre si de verdad eres solo de EE. UU. Revisa tu Analytics. Si ves tráfico de la UE o de Sudáfrica, necesitas el banner.
Para diseñadores y agencias de Webflow:
Esta es una oportunidad de educar al cliente. Muchos clientes no entienden:
- Qué es el consentimiento de cookies ni por qué importa
- Que la ley se les aplica a ellos
- Que Google lo exige para funcionar bien (para visitantes de la UE, el Reino Unido y Suiza)
- Que todo el mundo lidia con la pérdida de datos, no solo ellos
Marca las expectativas correctas:
- «Tus datos de Analytics serán incompletos, y eso es normal y legal.»
- «Estamos rastreando a los usuarios que más importan: los que confían lo bastante en ti como para dar su consentimiento.»
- «No tener banner de consentimiento te expone a multas que podrían acabar con tu negocio.»
Buenas prácticas para optimizar tu banner (y tu tasa de consentimiento de cookies)
Ya que estás atado al banner, haz que funcione mejor:
- Que sea simple: No abrumes a los usuarios con opciones
- Sé transparente: Explica qué recopilas y por qué
- Facilita el rechazo: Genera confianza y, paradójicamente, puede aumentar la aceptación
- Prueba distintos diseños: Haz pruebas A/B de estilos de banner, texto, ubicación y momento
- Usa geolocalización: Muestra banners distintos a regiones distintas según los requisitos legales
- Admite Consent Mode v2: Deja que Google modele los datos de quienes no consienten
- Documenta todo: Guarda registros del consentimiento para las auditorías de cumplimiento
- Evita los patrones oscuros: No hagas fácil «Aceptar» y escondas «Rechazar» (los reguladores están mirando)
- Monitoriza e itera: Sigue tus tasas de consentimiento y mejóralas continuamente
Reducir el «Banner no mostrado»
Si el 45 % de tus usuarios nunca ve el banner (como en nuestro caso), investiga:
- La lógica de geolocalización (¿estás excluyendo demasiadas regiones?)
- La lógica de visitantes recurrentes (¿persisten bien las cookies?)
- Errores de script (¿falla la carga del banner?)
- Tráfico de bots (¿se están contando bots?)
- Compatibilidad de navegadores (¿funciona en todos?)
Preguntas frecuentes
¿Cuál es una tasa de consentimiento de cookies normal?
Depende mucho de entre qué divides. Enzuzo nos dio una tasa de consentimiento de cookies del 2,75 %, pero se mide frente a todas las páginas vistas, incluido el 45 % en el que el banner nunca se mostró. Si contamos solo las páginas vistas en las que sí se mostró, estamos más cerca del 5 %. Los estudios que miran a las personas que realmente reciben el banner quedan mucho más arriba: Advance Metrics dio seguimiento a su estudio de 2018 con más de 1,2 millones de usuarios analizando sitios web B2B internacionales en el primer semestre de 2023, y encontró que el 25,4 % aceptaba todas las cookies de inmediato, mientras que el 33,6 % ignoraba el banner por completo. Así que antes de comparar tu número con el de otros, asegúrate de que comparas lo mismo.
¿Qué pasa si mi banner de consentimiento de cookies no cumple el RGPD?
Un regulador puede ordenarte que lo corrijas y multarte. Las normas de cookies en sí proceden de la ley ePrivacy de cada país de la UE (por eso la CNIL francesa multó a Google con 325 millones de euros en septiembre de 2025 bajo las normas francesas de cookies), mientras que el RGPD fija el estándar de lo que cuenta como consentimiento: sin casillas premarcadas, y decir no tiene que ser tan fácil como decir sí. Las infracciones del RGPD pueden sancionarse con hasta 20 millones de euros o el 4 % de la facturación anual mundial, lo que sea mayor. Además, si usas Google Ads o Analytics para visitantes del EEE, el Reino Unido o Suiza, la propia política de Google exige señales de consentimiento válidas, y sin ellas pierdes el remarketing y los anuncios personalizados para esos visitantes.
¿Qué probabilidad hay de que multen a un sitio pequeño por no tener banner de cookies?
Baja, pero no nula, y rara vez es una multa caída del cielo. Los reguladores dedican la mayor parte del tiempo a los grandes actores y a las infracciones graves. Lo que suele alcanzar a los sitios pequeños es una reclamación o una demanda. En Alemania, un tribunal de Múnich ordenó a un operador de sitio web pagar 100 € de indemnización a un visitante en enero de 2022 por cargar Google Fonts sin consentimiento, y esa sentencia desató una oleada de cartas de aviso imitadoras a otros propietarios de sitios. En Sudáfrica el camino es una reclamación o una brecha, luego una notificación de ejecución y después una multa si ignoras la notificación, que es como el Departamento de Justicia acabó con la primera multa de la POPIA, de 5 millones de rand, en 2023 (su caso empezó con una brecha).
¿La POPIA exige un banner de cookies en Sudáfrica?
La POPIA no tiene normas específicas sobre cookies. Lo que sí dice (sección 11) es que necesitas una base lícita para tratar información personal, y el consentimiento es una de las seis. Su definición de información personal incluye identificadores en línea, así que las cookies de analítica y publicidad que vinculan la navegación con una persona cuentan. Eso significa que o consigues el consentimiento o defiendes otra base, como el interés legítimo. Para las cookies de analítica y marketing nosotros optamos por el consentimiento, y por eso nuestro banner se queda.
¿Qué herramientas de analítica funcionan sin banner de consentimiento de cookies?
Las herramientas sin cookies y centradas en la privacidad como Plausible y Fathom están hechas exactamente para esto. Plausible, por ejemplo, no coloca cookies ni almacena direcciones IP (cuenta a los visitantes con un hash que cambia cada día), y por eso dice que no necesitas un banner de consentimiento para usarlo. Obtienes las tendencias generales (páginas vistas, fuentes de referencia, páginas más vistas) sin el agujero del 97 %, pero no el detalle a nivel de usuario que da GA4. El etiquetado del lado del servidor por sí solo no te libra del consentimiento: si sigues enviando datos personales a Google, sigues necesitando el sí.
Reflexión final: el pitido del cinturón de seguridad que no puedes ignorar
Los banners de consentimiento de cookies son el equivalente digital del pitido del cinturón de seguridad de tu coche: molestos, incesantes e imposibles de ignorar, pero aun así te pones el cinturón porque la alternativa es peor.
Nuestra tasa de consentimiento de cookies del 2,75 % duele, y va en línea con las tendencias globales. Los banners de consentimiento de cookies son molestos. Matan la recopilación de datos. Complican la publicidad.
Pero esta es la realidad:
El riesgo legal de operar sin el consentimiento adecuado en jurisdicciones RGPD y POPIA es el fin del negocio. Una sola multa del RGPD podría cerrar una agencia o un negocio pequeño. Ignorar la notificación de ejecución del Regulador de la Información en Sudáfrica puede acabar en cárcel.
Google no colaborará sin señales de consentimiento para los visitantes de la UE, el Reino Unido y Suiza. Aunque estés dispuesto a jugártela con la aplicación de la ley, tus herramientas no funcionarán bien con ese tráfico. Google se ha convertido en la práctica en el brazo ejecutor del RGPD.
Todos los demás lidian con la misma pérdida de datos. Tus competidores que tienen banners de consentimiento también ven tasas de aceptación del 3-10 %. Los que no tienen banner son solo de EE. UU., están desinformados o asumen enormes riesgos legales.
A los usuarios les gusta de verdad la transparencia. Sí, las tasas de consentimiento son bajas. Pero los usuarios que consienten eligen confiar en ti. Eso vale algo.
El panorama de la analítica web ha cambiado para siempre. El rastreo al 100 % ya no es posible (legalmente). Todos estamos aprendiendo a tomar decisiones de negocio con datos incompletos complementados con modelado e información cualitativa.
Para Milk Moon Studio, mantenemos nuestro banner de consentimiento. Vamos a optimizarlo para mejorar nuestra tasa de aceptación. Vamos a geolocalizarlo para que los visitantes de EE. UU. tengan una experiencia menos restrictiva. Y vamos a aceptar la pérdida de datos como el coste de hacer negocio de forma legal y ética en 2025.
Para cualquiera que construya sitios web en 2025: Si atiendes a visitantes de la UE o de Sudáfrica, necesitas una solución de consentimiento de cookies. El riesgo legal no compensa la ganancia de datos. Y aunque lo compensara, Google no te dejará recopilar esos datos de forma eficaz de visitantes de la UE, el Reino Unido y Suiza sin señales de consentimiento de todos modos.
Nuestros datos pueden ser más pequeños, nuestros paneles más vacíos y nuestros informes estar llenos de salvedades, pero al menos cumplimos, somos coherentes y somos creíbles.
Así que sí, mantendremos nuestro banner. Lo optimizaremos, lo ajustaremos, quizá incluso hagamos pruebas A/B del texto, pero no lo vamos a quitar.
Porque, aunque perder el 97 % de los datos escuece, perder el derecho a operar escuece mucho más.
---
Aviso legal: Este post no es asesoramiento jurídico. Somos un estudio de diseño y desarrollo web, no abogados. Para orientación legal específica sobre tu situación, consulta con un abogado cualificado y especializado en protección de datos y privacidad. Las leyes cambian, la aplicación evoluciona y tus circunstancias concretas importan. Este post refleja lo que entendíamos en octubre de 2025 y nuestro proceso de decisión para nuestro propio negocio.